معرفی ابر پویا ارتباط (اپا ارتباط)

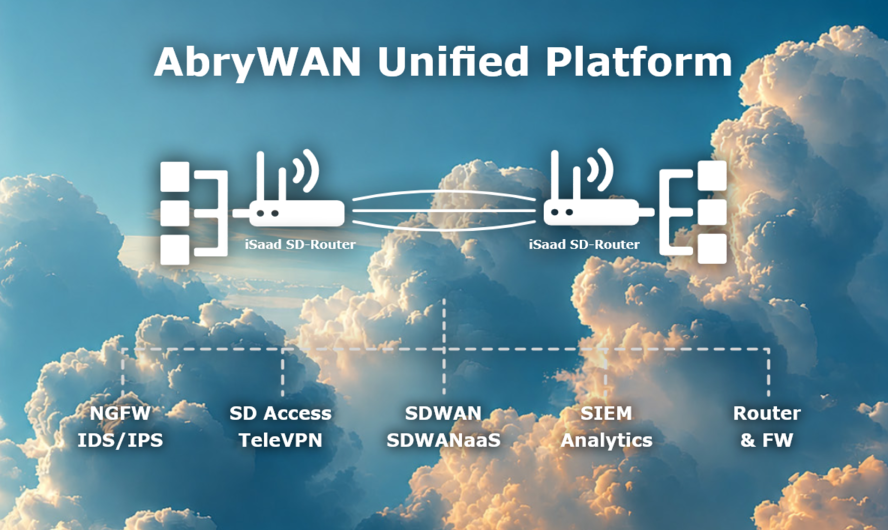
شرکت فناوری ابر پویا ارتباط ارائه‌دهنده راه‌کارهای بومی مبتنی بر فناوری‌های نوین شبکه است که هدف آن ارائه‌ سرویس‌های ارتباطی و امنیتی پایدار و بهینه به شکل Overlay روی زیرساخت‌های اشتراکی است به شکلی که سازمان‌ها می‌توانند از آن به عنوان جایگزین مقرون‌ به‌ صرفه‌ سرویس‌های ارتباطی و امنیتی اختصاصی برای اتصال شعب و نقاط حضور ابری خود استفاده نمایند. فناوری ابر پویا ارتباط با تمرکز بر روی ارائه سرویس‌های نرم‌افزار‌محور، وابستگی خدمات شبکه‌ای و امنیتی به سخت‌افزار‌های خاص این حوزه را از بین برده و علاوه بر کاهش هزینه‌های راه‌اندازی و عملیاتی، قابلیت‌های شخصی‌سازی قدرتمندی را برای اولین بار به صورت کاملا بومی منطبق بر گواهی‌نامه‌های امنیتی افتا و مساف ارائه می‌کند. در همین راستا، سبد محصولات ابر پویا شامل پنج راهکار متمایز است که در تعامل با یکدیگر چرخه کامل ارتباطات و امنیت را پوشش می‌دهند: ابری‌ون به عنوان یک پلتفرم بومی SDWAN، مدیریت هوشمند و متمرکز ارتباطات گسترده سازمانی را با هدف تضمین پایداری و بهره‌وری حداکثری فراهم می‌کند. آی‌ساد به عنوان مسیریاب نرم‌افزارمحور بومی قابلیت‌های یک مسیریاب نسل جدید را ارائه می‌دهد. آی‌گیت با رویکرد برقراری ارتباطات فراتر از شبکه سازمان‌ها، درگاه امنی برای مدیریت دسترسی به اینترنت (DIA)، شبکه‌های فراسازمانی و حمایت از کاربران دورکار است. آی‌شیلد به عنوان راهکار حاکمیتی SASE، با همگرا کردن مدیریت شبکه و امنیت پیشرفته نظیر فایروال نسل جدید (NGFW) و سیستم جلوگیری از نفوذ (IPS)، حفاظت از زیرساخت‌های حساس را تضمین می‌نماید. در نهایت، آی‌سپهر با ارائه یک سامانه SIEM بومی و بهره‌گیری از الگوریتم‌های یادگیری ماشین، دیدی یکپارچه برای پایش، تحلیل هوشمند رویدادها و واکنش سریع به تهدیدات در مرکز عملیات امنیت (SOC) ایجاد می‌کند. این مجموعه راهکارها در کنار هم، تصویری کامل از یک شبکه سازمانی مدرن، هوشمند و نفوذناپذیر را برای سازمان‌ها به ارمغان می‌آورند.

ابری‌ون، راهکار SDWAN بومی، نسل جدید ارتباطات سازمانی

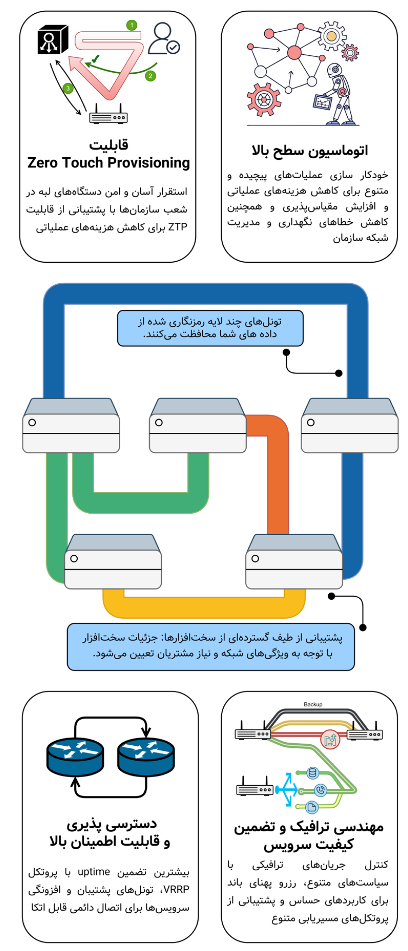
در شبکه‌های سازمانی توزیع‌شده و پویای امروزی، مدیریت هوشمند ارتباطات، خودکارسازی، تضمین کیفیت سرویس و بهره‌گیری بهینه از بسترهای ارتباطی، نقشی حیاتی در تداوم کسب‌وکارها ایفا می‌کند. ابری‌ون به‌عنوان یک راهکار SDWAN بومی، مدیریت متمرکز ارتباطات گسترده سازمانی را در یک پلتفرم یکپارچه فراهم می‌سازد. ابری‌ون با تجمیع لینک‌های ارتباطی متنوع، پایش بلادرنگ وضعیت شبکه و اعمال سیاست‌های هوشمند ترافیکی، پایداری بالا، کارایی بهینه و تجربه کاربری مطلوب را برای سرویس‌های حیاتی تضمین می‌کند.
محصول بومی ابری‌ون با تمرکز بر سادگی مدیریت، کاهش هزینه‌های ارتباطی و افزایش تاب‌آوری شبکه، امکان ایجاد یک WAN مدرن، انعطاف‌پذیر و مقیاس‌پذیر را برای سازمان‌ها فراهم می‌آورد. ابری‌ون با حذف پیچیدگی‌های شبکه‌های سنتی و ارائه دید یکپارچه از عملکرد ارتباطات، کنترل کامل و هوشمند شبکه‌های سازمانی را در اختیار مدیران فناوری اطلاعات قرار می‌دهد.

مزیت‌های کلیدی ابری‌ون شامل (و نه محدود به) موارد زیر است:

ابری‌ون ابزارهای پیشرفته‌ای را برای کنترل دقیق و هوشمند ترافیک شبکه فراهم می‌کند:
تشخیص برنامه (Application Identification): ابری‌ون قدرت تشخیص و دسته‌بندی ترافیک عبوری را داراست. یک پایگاه داده داخلی پیشفرض از قوانین شناسایی‌ برنامه‌های محبوب (مانند FTP، SSH، ویدئو کنفرانس، دوربین‌های نظارتی و …) وجود دارد. علاوه بر این کاربر می‌تواند برنامه‌های دلخواه را تعریف یا دسته‌بندی برنامه‌های موجود را تغییر دهد. قابلیت تشخیص ترافیک اولین گام جهت ارائه ویژگی‌های قدرتمندی همچون سیاست‌های فایروال، انتخاب مسیر، کیفیت سرویس و آمار ترافیک می‌باشد.
مسیریابی مبتنی بر سیاست: این قابلیت امکان کنترل هوشمند مسیر عبور ترافیک شبکه را فراهم می‌کند. مدیر شبکه می‌تواند تعیین کند هر نوع ترافیک از کدام رابط یا تونل عبور کند تا بهترین عملکرد و پایداری تضمین شود. این قابلیت به بهینه‌سازی استفاده از لینک‌ها و افزایش کنترل‌پذیری شبکه کمک می‌کند.
سیاست‌های کنترل ترافیک چندمسیره: این قابلیت امکان هدایت هوشمند ترافیک میان مسیرها و لینک‌های ارتباطی متعدد را فراهم می‌کند. کاربران می‌توانند بر اساس اولویت‌بندی برای سناریوهای جابجایی در زمان خرابی (لینک پشتیبان)، توزیع بار جهت استفاده بهینه از ظرفیت لینک‌ها، یا انتخاب مسیر مبتنی بر کیفیت لینک، نحوه عبور ترافیک را تعیین کنند تا پایداری و کارایی شبکه حفظ شود.
مسیریابی مبتنی بر سطح خدمات (SLA-Based Routing): این قابلیت با پایش بلادرنگ شاخص‌های کیفی لینک‌ها مانند تاخیر و نرخ از دست رفتن بسته، ترافیک برنامه‌های حساس را به‌صورت خودکار به بهترین مسیر موجود هدایت می‌کند. در صورت افت کیفیت یک لینک، ترافیک بدون مداخله دستی به مسیر جایگزین منتقل می‌شود تا تداوم سرویس و استفاده بهینه از ظرفیت لینک‌ها حفظ گردد.

قابلیت تضمین کیفیت سرویس (QoS) در ابری‌ون برای اولویت‌بندی هوشمند ترافیک و تضمین تداوم عملکرد برنامه‌های حیاتی در شرایط محدودیت منابع شبکه طراحی شده است. ابری‌ون با ایجاد صف‌های مجزا برای انواع مختلف ترافیک (بر اساس تعریف کاربر) و تخصیص سطح مشخصی از منابع به هر صف، اطمینان می‌دهد که ترافیک‌های حساس همواره از کیفیت و پایداری لازم برخوردار باشند. تعریف و اعمال سیاست‌های QoS در ابری‌ون به‌صورت ساده، سریع و متمرکز انجام می‌شود و به مدیر شبکه امکان می‌دهد به‌روشنی مشخص کند در زمان ازدحام، شبکه به کدام ترافیک اولویت بیشتری بدهد.
به طور کلی تضمین کیفیت سرویس در ابری‌ون پاسخ این سوال است:
«وقتی همه چیز همزمان درخواست منابع دارد، شبکه باید به کدام ترافیک احترام بیشتری بگذارد؟»
سناریوی نمونه: ابری‌ون تضمین می‌کند فعالیت‌هایی مانند دانلود فایل‌های حجیم یا پشتیبان‌گیری‌های دوره‌ای، باعث اختلال در عملکرد سرویس‌های حیاتی نظیر دوربین‌های نظارتی، ارتباطات صوتی یا برنامه‌های عملیاتی حساس نشوند.

این قابلیت در ابری‌ون فرآیند استقرار و راه‌اندازی تجهیزات شبکه را به‌شکلی ساده، سریع و مقیاس‌پذیر متحول می‌کند. با استفاده از توکن‌های سازمانی، تجهیزات ابری‌ون به‌صورت خودکار و بدون نیاز به هرگونه پیکربندی دستی، در سامانه مدیریت متمرکز ثبت می‌شوند. این رویکرد یکپارچه، وظایف تکراری و زمان‌بر راه‌اندازی را حذف کرده و امکان مدیریت تعداد محدودی یا هزاران تجهیز شبکه را تنها با چند کلیک فراهم می‌سازد.
به‌منظور حفظ بالاترین سطح امنیت، هر تجهیزی که به‌صورت خودکار ثبت می‌شود، پیش از فعال‌سازی نهایی نیازمند تأیید صریح مدیر شبکه در سامانه است. با ابری‌ون، سازمان‌ها می‌توانند استقرارهای گسترده و بدون دردسر را تجربه کنند، در حالی که کنترل کامل بر موجودی تجهیزات و زیرساخت شبکه خود را حفظ می‌نمایند.

ابری‌ون با خودکارسازی فرآیندهای پیچیده شبکه، تجربه مدیریت شبکه را به یک فرآیند ساده، سریع و بدون دخالت دستی تبدیل می‌کند. چه مدیریت چند دستگاه محدود و چه هزاران تجهیز شبکه را بر عهده داشته باشید، مدیریت متمرکز شبکه امکان کنترل و هماهنگی کل زیرساخت را تنها با چند کلیک فراهم می‌کند. با اتوماسیون فرآیندهای زمان‌بر SDWAN از جمله استقرار، انتخاب مسیر و مدیریت لینک‌ها، ابری‌ون شبکه‌ای انعطاف‌پذیر و مقاوم ایجاد می‌کند که در لحظه به تغییرات واکنش نشان می‌دهد.

ابری‌ون پایداری و دسترسی‌پذیری شبکه را در چندین سطح حیاتی تضمین می‌کند تا سرویس‌های سازمانی همواره در دسترس باشند:
پروتکل افزونگی روتر مجازی (VRRP) در تجهیز لبه: با استفاده از VRRP، ابری‌ون امکان ایجاد افزونگی در مسیریاب‌های شعب را فراهم می‌کند تا ارتباط سازمانی در تمامی شرایط بدون قطعی ادامه یابد و تجربه‌ای قابل اتکا از سرویس‌های شبکه ارائه شود.
افزونگی لایه مدیریت و پایگاه داده: اجزای مدیریتی و پایگاه داده ابری‌ون با قابلیت مقیاس‌پذیری افقی، امکان استقرار در چند نقطه عملیاتی را دارد و در صورت بروز مشکل برای هر عنصر، نسخه‌های پشتیبان به‌صورت خودکار جایگزین می‌شوند، تا مدیریت شبکه بدون وقفه ادامه یابد.
افزونگی ارتباطی: تونل‌های ارتباطی بین شعب می‌توانند روی یک یا چند شبکه زیرساخت (underlay) افزونگی داشته باشند، به‌طوری که در صورت قطع هر تونل، ترافیک به‌طور خودکار از تونل جایگزین عبور کند. همچنین، سیاست‌های توزیع بار و مسیریابی مبتنی بر سطح خدمات (SLA-Based Routing) برای چند تونل ارتباطی بین دو نقطه پشتیبانی می‌شوند تا دسترسی پایدار و عملکرد بهینه تضمین شود.
این ساختار چندلایه افزونگی، اطمینان می‌دهد که شبکه‌های سازمانی با ابری‌ون در هر شرایطی پایدار، مقاوم و همیشه در دسترس باقی بمانند. ابری‌ون با ترکیب هوشمندسازی، خودکارسازی و پایداری در یک راهکار SDWAN بومی، مدیریت شبکه‌های سازمانی را ساده، قابل اتکا و مقیاس‌پذیر می‌کند. نتیجه، شبکه‌ای مدرن است که با نیازهای امروز سازگار شده و برای رشد آینده آماده است.

این قابلیت‌ها در کنار یکدیگر، ابری‌ون را به یک راهکار SDWAN قدرتمند و قابل اتکا برای شبکه‌های سازمانی تبدیل می‌کنند. هر مزیت به‌صورت عملی برای افزایش کارایی، پایداری و سادگی مدیریت شبکه طراحی شده است.
«ابری‌ون با ارائه یک SDWAN بومی، هوشمند و خودکار، کنترل کامل، پایداری بالا و عملکرد بهینه را به ارمغان می‌آورد.»

آی‌ساد، مسیریاب نرم‌افزارمحور بومی برای شبکه‌های مدرن سازمانی

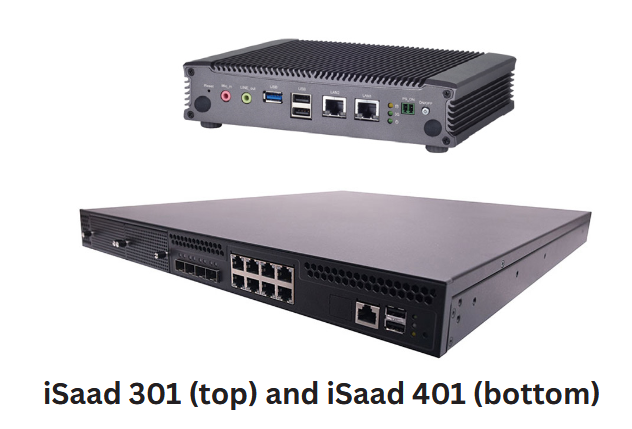
در بسیاری از سازمان‌ها، نقطه شروع تحول شبکه نه از WAN گسترده، بلکه از «مسیریاب» آغاز می‌شود. تجهیزی که در نقاط اتصال شبکه قرار دارد و مسئولیت مسیریابی، اتصال به اینترنت، کنترل ترافیک و پایداری ارتباطات را بر عهده دارد. آی‌ساد با نگاهی نو به همین نقطه حیاتی طراحی شده است. آی‌ساد یک Software-Defined Router (ابری روتر) بومی است که بر مبنای جدیدترین استانداردهای ارتباطی شبکه‌های نسل جدید در قالب یک سامانه واحد، تجربه‌ای ساده، هوشمند و متمرکز از یک مسیریاب امروزی را ارائه می‌دهد. در آی‌ساد، هر تجهیز نه‌تنها یک مسیریاب کامل و قدرتمند است، بلکه در صورت نیاز می‌تواند به‌صورت ذاتی قابلیت‌های WAN و تونل‌سازی امن را نیز به شبکه اضافه کند و شعب سازمانی در نقاط جغرافیایی متنوع یا حتی سرویس‌های ابری را به یکدیگر متصل نماید.

«آی‌ساد برای سازمان‌هایی طراحی شده است که به‌دنبال یک مسیریاب مدرن، منعطف، قابل مدیریت و سریع هستند.»

مزیت‌های کلیدی آی‌ساد شامل (و نه محدود به) موارد زیر است:

آی‌ساد مفهوم سنتی مسیریاب‌های سخت‌افزاری را به یک رویکرد نرم‌افزارمحور، منعطف و قابل توسعه تبدیل می‌کند. در این معماری، لایه کنترل و لایه داده به‌صورت هوشمند مدیریت می‌شوند و کلیه سیاست‌ها از طریق یک لایه مدیریتی یکپارچه تعریف شده و اعمال می‌شوند. مسیریاب‌های متعدد موجود در شبکه سازمانی از طریق یک داشبورد مدیریتی واحد قابل مشاهده و کنترل هستند. مزیت‌ مسیریاب‌های نسل جدید شبکه که به صورت نرم‌افزارمحور توسعه داده شده‌اند شامل موارد زیر است:
انعطاف‌پذیری بالا در تعریف سیاست‌ها: اعمال تمامی تنظیمات مسیریابی، QoS، فایروال و کنترل ترافیک به‌صورت نرم‌افزاری و پویا
کاهش وابستگی به سخت‌افزارهای انحصاری (Vendor Lock-in): امکان اجرا روی پلتفرم‌های استاندارد (x86 یا سرورهای عمومی و یا حتی ماشین‌های مجازی) و کاهش وابستگی به تجهیزات گران‌قیمت و اختصاصی
به‌روزرسانی و توسعه‌پذیری سریع‌تر: افزودن قابلیت‌های جدید، اصلاح آسیب‌پذیری‌ها یا ارتقای عملکرد تنها از طریق آپدیت نرم‌افزاری و بدون نیاز به تعویض تجهیز
مقیاس‌پذیری متناسب با رشد سازمان: امکان‌پذیر بودن افزایش ظرفیت پردازشی، افزودن لینک‌های جدید یا گسترش شعبات بدون بازطراحی کامل زیرساخت
مدیریت متمرکز و ساده‌تر: کاهش خطای انسانی با تعریف و اعمال سیاست‌ها و تنظیمات از یک لایه مدیریتی واحد روی چندین تجهیز
چابکی در استقرار (Agility): راه‌اندازی سریع شعب جدید یا جایگزینی تجهیزات معیوب و بدون نیاز به حضور نیروی متخصص در محل
بهینه‌سازی هزینه‌ها: حذف هزینه‌های سخت‌افزاری اختصاصی، افزایش طول عمر زیرساخت و امکان استفاده از زیرساخت‌های ارتباطی عمومی، کاهش هزینه سرمایه‌ای (CapEx) و عملیاتی (OpEx)

آی‌ساد امکان کنترل دقیق و هوشمند مسیر عبور ترافیک را فراهم می‌کند. مدیر شبکه می‌تواند تعیین کند هر نوع ترافیک از کدام لینک، رابط یا مسیر عبور کند تا بهترین عملکرد، امنیت و بهره‌وری حاصل شود. این قابلیت به سازمان‌ها اجازه می‌دهد بر اساس اولویت سرویس‌ها، سطح حساسیت داده‌ها یا سیاست‌های امنیتی، تصمیم‌گیری دقیقی در خصوص نحوه هدایت ترافیک داشته باشند.
پشتیبانی از مسیریابی ایستا و الگوریتم‌های متنوع مسیریابی پویا مانند EIGRP، OSPF و BGP
مسیریابی مبتنی بر سیاست برای تفکیک ترافیک سازمانی، اینترنت و سرویس‌های خاص
انتخاب مسیر بر اساس نوع سرویس، منبع، مقصد یا پروتکل
امکان استفاده همزمان از چند لینک ارتباطی برای افزایش بهره‌وری

آی‌ساد فراتر از یک مسیریاب سازمانی عمل می‌کند و علاوه بر ارائه تمامی قابلیت‌های یک روتر مستقل و کامل، امکان برقراری تونل‌های ارتباطی امن و رمزنگاری‌شده میان نقاط شعب مختلف را حتی بر روی زیرساخت‌های ارتباطی اشتراکی مانند اینترنت فراهم می‌سازد. این تونل‌ها می‌توانند بین شعب سازمان، مراکز داده، زیرساخت‌های ابری یا سایر نقاط حضور ایجاد شوند و بستری مطمئن برای تبادل داده فراهم کنند. با این قابلیت، سازمان‌ها می‌توانند بدون نیاز به تجهیزات اضافی، ارتباطی یکپارچه، ایمن و پایدار میان سایت‌های خود برقرار کرده و در صورت توسعه زیرساخت، به‌سادگی شبکه خود را به یک معماری گسترده‌تر مبتنی بر SDWAN ارتقا دهند.
ایجاد تونل‌های رمزنگاری‌شده بین شعب یا مراکز داده
امکان اتصال امن کاربران راه‌دور به شبکه سازمانی

پشتیبانی از توسعه به معماری WAN گسترده با اپدیت نرم‌افزاری
قابلیت تجمیع لینک‌ها برای افزایش پایداری ارتباط
ایجاد تونل‌های رمزنگاری‌شده بین شعب یا مراکز داده
امکان اتصال امن کاربران راه‌دور به شبکه سازمانی

در شبکه‌های سازمانی، همه ترافیک‌ها اهمیت یکسان ندارند. آی‌ساد با پیاده‌سازی مکانیزم‌های پیشرفته QoS، اولویت‌بندی هوشمند ترافیک را امکان‌پذیر می‌کند تا سرویس‌های حیاتی همواره از منابع کافی برخوردار باشند. ایجاد صف‌های مجزا برای انواع ترافیک اولویت‌دهی به سرویس‌های حساس مانند VoIP، ویدئوکنفرانس یا سامانه‌های عملیاتی جلوگیری از تأثیر دانلودهای حجیم یا ترافیک غیرضروری بر سرویس‌های حیاتی مدیریت پهنای باند و کنترل نرخ عبور (Rate Limiting) دسترسی‌پذیری و پایداری بالا (High Availability) پایداری شبکه در آی‌ساد در چندین سطح تضمین می‌شود تا تجربه اتصال بدون وقفه ایجاد شود: پشتیبانی از مکانیزم‌های افزونگی روتر مانند VRRP امکان استفاده از چند لینک اینترنت یا WAN به‌صورت همزمان انتقال خودکار ترافیک در صورت افت کیفیت یا قطع لینک ساختار نرم‌افزارمحور مقاوم و قابل بازیابی سریع
در آی‌ساد، پیچیدگی‌های روترهای سنتی جای خود را به یک تجربه مدیریتی ساده و شفاف می‌دهند. مدیر شبکه می‌تواند وضعیت لینک‌ها، مصرف پهنای باند، جدول‌های مسیریابی و سیاست‌های ترافیکی را در یک داشبورد واحد مشاهده و کنترل کند. نمایش لحظه‌ای وضعیت رابط‌ها و لینک‌ها مشاهده آمار مصرف ترافیک به تفکیک سرویس ثبت و نگهداری لاگ‌های عملیاتی امکان یکپارچگی با سامانه‌های مانیتورینگ و امنیتی
آی‌ساد پلی میان دنیای روترهای سنتی و شبکه‌های نرم‌افزارمحور مدرن است. این محصول، رویکردی نو به بازار روترهای سازمانی ارائه می‌دهد؛ رویکردی که در آن سادگی، هوشمندی، کنترل‌پذیری و آمادگی برای رشد در کنار هم قرار گرفته‌اند. «آی‌ساد، روتر نرم‌افزارمحور بومی برای سازمان‌هایی که می‌خواهند از همین امروز، آینده شبکه خود را بسازند.»

آی‌شیلد، راهکار SASE بومی برای اطمینان و امنیت سازمانی
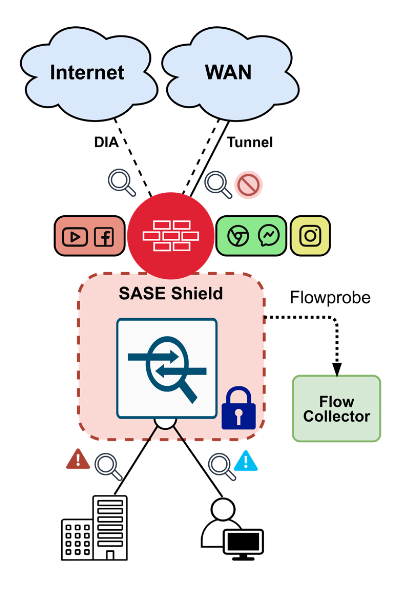
در شبکه‌های سازمانی رو به گسترش امروزی، ایمن‌سازی تجهیزات، خدمات و ارتباطات شبکه، از شعب سازمانی گرفته تا اتصال به خدمات میزبانی شده در ابر حیاتی‌تر از همیشه است. محصول آی‌شیلد مدیریت ارتباطات شبکه و سیاست‌های امنیت پیشرفته را در یک محصول واحد و یکپارچه ترکیب می‌کند و حفاظت پایدار، کارایی بالا و مدیریت متمرکز را فراهم می‌کند. آی‌شیلد با همگرا کردن مدیریت شبکه‌های سازمانی، امنیت ابری و پیشگیری هوشمند از تهدید، پیچیدگی را کاهش داده و عملکرد شبکه را ارتقا می‌دهد و حفاظت زیرساخت‌های حیاتی سازمان را تضمین می‌کند. محصول بومی iShield با ارائه سرویس‌های امنیتی نوین، گام نهایی را در راستای تضمین ایمنی و عملکرد شبکه‌های سازمانی برمی‌دارد. قابلیت‌های آی‌شیلد شامل (و نه محدود به) موارد زیر است:
این قابلیت سامانه را به یک شبکه یکپارچه، هوشمند و خوددفاع‌گر تبدیل می‌کند. این قابلیت تشخیص فعال تهدید، اجرای پویای سیاست‌ها و مشاهده‌پذیری آنی را در هر نقطه از شبکه ارائه می‌دهد و تمامی تنظیمات و خروجی‌ها از طریق یک داشبورد متمرکز قابل مشاهده است. در کاربردهای متنوع همچون محافظت از شعب، نقاط حضور راه دور یا سرویس‌های ابری، این قابلیت تضمین و چابکی مورد نیاز سازمان‌های مدرن را فراهم می‌کند. ویژگی‌های کلیدی: مدیریت پیشرفته امضای حملات (Attack signature management): به‌روزرسانی مستمر امضاها و امکان سفارشی‌سازی برای شناسایی تهدیدات نوظهور عملیات خودکار IPS/IDS: ساده‌سازی راه‌اندازی و تنظیم دقیق با پیکربندی‌های سطح بالا و اتوماسیون هوشمند چارچوب هشداردهی پیشرفته: انواع هشدار چندگانه، گردش‌های کاری قابل تنظیم و جمع‌آوری‌کننده‌های رخداد داخلی برای پاسخ سریع‌تر تشخیص دو سطحی: برای مشاهده‌پذیری عمیق و دفاع چندلایه (defense in depth) هماهنگ‌سازی متمرکز امنیتی: داشبورد یکپارچه برای نظارت، کنترل سیاست و تحلیل تهدید در تمام گره‌ها عملکرد بهینه‌سازی شده: بازرسی بسته‌ها با حداقل تأخیر و گذردهی بالا «این قابلیت که بر مبنای کارایی، اتوماسیون و امنیت ساخته شده است، حفاظت نسل جدید را در نقطه همگرایی شبکه و امنیت ارائه می‌دهد.»
قابلیت NGFW کنترل ترافیک هوشمند را مستقیماً در ساختار شبکه سازمانی ارائه می‌دهد و کارایی، مشاهده‌پذیری و حفاظت را در یک لایه یکپارچه ادغام می‌کند. این ماژول که برای اتوماسیون و بازرسی بسته‌ها و جریان‌ها طراحی شده است، کنترل دقیق بر هر اتصال را فراهم می‌کند، برنامه‌ها و کاربران را در لحظه شناسایی می‌نماید و سیاست‌ها را با دقت اجرا می‌کند. این ماژول یکپارچگی وضعیت امنیتی پایدار در شعب و ابرها را بدون به خطر انداختن سرعت یا مقیاس‌پذیری تضمین می‌کند. ویژگی‌های کلیدی: مدل‌های پیشرفته کنترل ترافیک (Policing Models): پشتیبانی از حالت‌های متنوع محدودیت نرخ عبور برای شکل‌دهی دقیق ترافیک و اجرای QoS دسته‌بندی L3/L4 به ازای هر جریان: امکان تشخیص هوشمند و اولویت‌بندی ترافیک بر اساس منبع، مقصد و پروتکل تعریف و پیکربندی خودکار کنترل‌کننده (Policer): خودکار سازی سطح بالا و حذف پیچیدگی تنظیم دستی زنجیره‌سازی کنترل‌کننده‌ها (Policer Chaining): ایجاد زنجیره‌های کنترل ترافیک چندلایه برای عملکرد تطبیق‌پذیر و اصلاح سیاست آگاهی از برنامه و کاربر: شناسایی و کنترل ترافیک بر اساس برنامه، کاربر یا سرویس برای مشاهده‌پذیری دقیق هماهنگ‌سازی متمرکز سیاست: داشبورد مدیریت یکپارچه برای اجرای پایدار و نظارت آنی «ماژول NGFW، تضمین‌دهنده‌ تعادل میان کارایی، مشاهده‌پذیری و امنیت در شبکه سازمانی است»
این قابلیت، مشاهده‌پذیری و تحلیل‌های مبتنی بر IPFIX را به شبکه‌های سازمانی آورده و امکان نظارت دقیق، خودکار و سریع بر ترافیک را در محیط‌های توزیع‌شده فراهم می‌کند. این ماژول که بر مبنای عملکرد و سادگی طراحی شده است، شبکه را با بینش عمیق نسبت به رفتار کاربر، میزان استفاده از برنامه (application usage) و روندهای عملکردی توانمند می‌سازد و تمامی این ویژگی‌ها از طریق یک لایه مدیریت یکپارچه تنظیم و هماهنگ می‌نماید. ویژگی‌های کلیدی: گزارش‌های IPFIX Flowprobe با عملکرد فوق‌العاده بالا: جمع‌آوری و صدور (export) داده‌های جریان (flow data) در مقیاس بالا با دقت استثنایی بدون تأثیر بر عملکرد پیکربندی خودکار و سطح بالا: استقرار و مدیریت Flowprobe در هر نقطه از شبکه با استفاده از اتوماسیون هوشمند و هماهنگ‌سازی متمرکز مشاهده‌پذیری دقیق ترافیک: ارائه معیارهای جریان به ازای هر برنامه، به ازای هر کاربر و به ازای هر لینک برای آشکار ساختن الگوهای استفاده و بهینه‌سازی سیاست‌ها خروجی‌ها و گزارشات انعطاف‌پذیر: پیکربندی مقصد (destination) گزارش‌های خروجی، الگوها و فواصل جریان برای همراستایی با نیازهای عملیاتی و همچنین امکان ارسال گزارشات به سامانه‌های شخص ثالث مدیریت جریان متمرکز: داشبورد یکپارچه برای نظارت، تنظیم دقیق و کنترل تمام گزارش‌های IPFIX در سراسر ساختار شبکه سازمانی مقیاس‌پذیری بالا: مدیریت محیط‌های توزیع شده با حجم بالا با کمترین سربار (overhead) تحلیل‌های عملیاتی: تبدیل داده‌های جریان خام به اطلاعات واضح برای بهینه‌سازی عملکرد، تشخیص ناهنجاری و برنامه‌ریزی گسترش شبکه با IPFIX Flowprobe هایی که در شبکه SASE تعبیه شده‌اند، مشاهده‌پذیری آنی، کنترل خودکار و هوش شبکه‌ای در مقیاس سازمانی ایجاد می‌شود.
محصول آی‌شیلد یک مجموعه کامل از قابلیت‌های امنیتی و مشاهده‌پذیری را مستقیماً در ساختار شبکه‌های سنتی یا شبکه‌های نسل جدید مانند شبکه گسترده نرم‌افزار محور (SDWAN) ادغام می‌کند؛ از تشخیص و جلوگیری از نفوذ پیشرفته گرفته تا نظارت لحظه‌ای بر جریان‌ها، حفاظت سرویس‌های ابری و کنترل‌های فایروال نسل جدید که هر یک به طور مستقل و همچنین در هماهنگی کامل با دیگر اجزا طراحی شده‌اند. نتیجه، یک راه‌کار امنیتی بومی است که امنیت سطح بالا و مطلوب را برای شبکه‌های امروزی فراهم می‌کند. «iShield انتخاب سازمان‌هایی است که امنیت، کارایی و سادگی را هم‌زمان می‌خواهند.»

iGate، ارتباطات امن فراتر از شبکه سازمانی
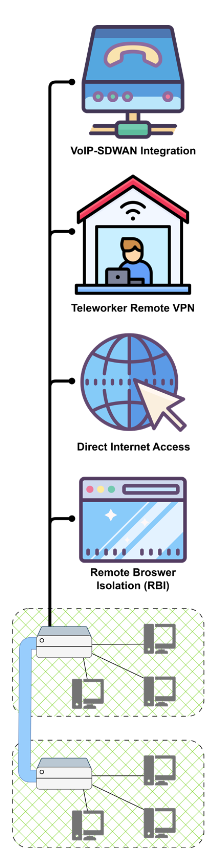
در شبکه‌های WAN مدرن، مرز میان شبکه سازمانی و سرویس‌های بیرونی کمرنگ شده است. سازمان‌ها نیاز دارند علاوه بر اتصال پایدار بین شعب، امکان دسترسی امن، کنترل‌شده و سیاست‌محور به اینترنت، کاربران دورکار و سرویس‌های فراسازمانی را نیز فراهم کنند. iGate به‌عنوان یک Secure WAN Gateway، با رویکرد +WAN، این نیاز را به‌صورت یکپارچه و هوشمند پاسخ می‌دهد. iGate با قرار گرفتن در لبه WAN، امکان ارائه مجموعه‌ای از سرویس‌های ارتباطی و امنیتی فراتر از شبکه داخلی سازمان را فراهم می‌سازد؛ به‌گونه‌ای که مدیر شبکه بتواند کنترل کامل بر نحوه، زمان، کیفیت و سیاست‌های دسترسی به این سرویس‌ها را در دست داشته باشد. این محصول به‌صورت مستقل قابل بهره‌برداری است و در عین حال، با راهکار SD-WAN ابری‌ون یکپارچگی و هم‌افزایی بالایی برقرار می‌کند. مزیت‌های کلیدی iGate شامل (و نه محدود به) موارد زیر است:
قابلیت DIA در iGate یک نقطه اتصال امن، خودکار و قابل مدیریت برای اتصال شبکه سازمانی به اینترنت یا سایر شبکه‌های فراسازمانی فراهم می‌کند. مدیر شبکه می‌تواند به‌صورت متمرکز، سیاست‌های دسترسی، زمان‌بندی اتصال و کیفیت سرویس را برای کاربران یا شعب مختلف تعریف و اعمال کند. این ویژگی به سازمان‌ها اجازه می‌دهد تا با استفاده از جداسازی ترافیک (Traffic Steering)، بار کاری تونل‌های ارتباطی بین شعب را کاهش داده و تجربه کاربری بهتری برای اپلیکیشن‌های ابری فراهم کنند. در این سرویس، امکانات متنوعی از جمله فایروال، مسیریابی ایستا و پویا، رزرو پهنای باند برای اپلیکیشن‌ها (QoS) و سایر سیاست‌های کنترلی در دسترس است. iGate اطمینان می‌دهد که دسترسی به اینترنت، بدون ایجاد اختلال در سرویس‌های حیاتی WAN و مطابق با سیاست‌های سازمان انجام شود. ویژگی‌های تفصیلی و مزایای DIA: امنیت پیشرفته و پنهان‌سازی شبکه (NAT): این محصول اطمینان می‌دهد که تمام ترافیک عبوری از مسیر DIA تحت فرآیند Network Address Translation قرار می‌گیرد تا آدرس‌های IP داخلی شبکه (LAN) کاملاً پنهان باقی بمانند. علاوه بر این، با استفاده از فایروال قدرتمند و قابلیت تشخیص برنامه (Application Identification)، مدیران می‌توانند دسترسی به اینترنت را بر اساس نوع اپلیکیشن (مانند مسدود کردن شبکه‌های اجتماعی یا اولویت‌دهی به ابزارهای ویدئو کنفرانس) فیلتر و کنترل کنند. مهندسی ترافیک و مسیریابی مبتنی بر سیاست (PBR): با استفاده از این قابلیت، مدیر شبکه می‌تواند به‌صورت متمرکز تعیین کند که کدام دسته‌ها از ترافیک از رابط‌های DIA و کدام‌یک از تونل‌های امن عبور کنند. iGate از برچسب‌های مسیر (Path Labels) برای علامت‌گذاری رابط‌های فیزیکی WAN استفاده می‌کند تا سیاست‌های انتخاب مسیر به بهترین شکل برای انتخاب هوشمند مسیر خروجی اعمال شوند. تضمین کیفیت سرویس (QoS) و اولویت‌بندی هوشمند: یکی از برجسته‌ترین ویژگی‌های DIA در iGate، جلوگیری از اختلال در سرویس‌های حیاتی است. سیستم QoS با ایجاد صف‌های مجزا، تضمین می‌کند که فعالیت‌هایی مانند دانلودهای حجیم یا پشتیبان‌گیری‌های خودکار، باعث افت کیفیت یا افزایش تاخیر (RTT) در ارتباطات حساس مانند تماس‌های صوتی یا برنامه‌های عملیاتی نشوند.  «با بهره‌گیری از DIA در iGate، سازمان‌ها می‌توانند ضمن بهره‌مندی از حداکثر پهنای باند لینک‌های اینترنتی خود، کنترل کامل و هوشمندی بر نحوه مصرف منابع شبکه داشته باشند و هزینه‌های ارتباطی را به شکل چشم‌گیری کاهش دهند.»
قابلیت RBI در iGate با هدف فراهم‌سازی دسترسی ایمن و کنترل‌شده به وب برای کاربران داخلی شبکه WAN طراحی شده است. در این معماری، کلیه فعالیت‌های مرور وب به‌جای اجرا روی Endpoint کاربر، در یک محیط کاملاً ایزوله و تحت کنترل در زیرساخت مرکزی انجام می‌شود؛ به‌گونه‌ای که هیچ‌گونه کد اجرایی، اسکریپت مخرب یا محتوای آلوده امکان نفوذ مستقیم به سیستم کاربر را نداشته باشد. iGate با بهره‌گیری از الگوهای مرسوم و اثبات‌شده RBI نظیر ایزوله‌سازی کامل محیط مرورگر، رندرینگ از راه دور (Remote Rendering) و ارسال صرفاً خروجی بصری یا جریان امن داده به کاربر، سطح حملات مبتنی بر وب را به‌طور چشمگیری کاهش می‌دهد. همچنین، جداسازی کامل محتوای وب از Endpoint، مانع از اجرای بدافزارها، حملات Zero-Day، دانلودهای ناخواسته و سوءاستفاده از آسیب‌پذیری‌های مرورگر می‌شود. در این رویکرد، سیاست‌های امنیتی پیشرفته‌ای مانند کنترل دانلود و آپلود فایل، محدودسازی تعامل با محتوای فعال، اعمال سیاست‌های مبتنی بر URL و دسته‌بندی وب و ثبت و مانیتورینگ کامل نشست‌های مرور وب قابل پیاده‌سازی است. این قابلیت‌ها به تیم‌های امنیتی سازمان امکان می‌دهد ضمن حفظ دید و کنترل کامل، سطح ریسک ناشی از دسترسی مستقیم کاربران به اینترنت را به حداقل برسانند. نتیجه نهایی، ارائه تجربه‌ای روان و نزدیک به مرورگر محلی برای کاربران سازمانی، بدون نیاز به نصب افزونه یا تغییر در Endpoint کاربر و بدون ایجاد محدودیت محسوس در تجربه کاربری است و در نهایت امنیت، کنترل و انطباق با الزامات سازمانی به‌صورت متمرکز تضمین می‌شود.
ادغام VoIP در چارچوب راهکار AbryWAN / iGate تحت عنوان VoIP-SDWAN، منجر به ایجاد هم‌افزایی عمیق میان لایه ارتباطی، کنترل ترافیک و مدیریت شبکه می‌شود؛ هم‌افزایی‌ای که در راهکارهای VoIP مستقل قابل دستیابی نیست. در این معماری یکپارچه، سرویس VoIP به‌صورت پویا با SDWAN همگام می‌شود و در نتیجه، ترافیک صوتی از ابتدا با آگاهی کامل از ماهیت، اولویت و حساسیت زمانی آن مدیریت می‌گردد. این یکپارچگی امکان اعمال QoS تضمین‌شده برای تماس‌های صوتی، مسیریابی هوشمند مبتنی بر کیفیت لینک (Quality-Based Routing) و استفاده همزمان از چند مسیر WAN برای حفظ پایداری تماس را فراهم می‌کند. در صورت افت کیفیت یک لینک، مسیر تماس به‌صورت بلادرنگ و خودکار بدون قطع تماس یا افت محسوس کیفیت به لینک سالم‌تر منتقل می‌شود.
قابلیت Internet Backhauling در iGate، امکان پیاده‌سازی توپولوژی پیشرفته Branch-to-HQ (شعب به مرکز) را فراهم می‌کند که در آن ترافیک اینترنت شعب به‌جای خروج مستقیم از لبه شبکه، به‌صورت اجباری از طریق تونل‌های امن به مرکز شبکه هدایت می‌شود. این رویکرد به سازمان‌ها اجازه می‌دهد تا با متمرکز کردن ترافیک در یک نقطه واحد، سیاست‌های امنیتی و فایروال یکپارچه‌تری را اعمال کرده و نظارت دقیق‌تری بر دسترسی‌های فراسازمانی داشته باشند. علاوه بر این، iGate از مدل‌های ترکیبی (Hybrid) پشتیبانی می‌کند؛ به این معنا که مدیر شبکه می‌تواند با استفاده از سیاست‌های انتخاب مسیر، تعیین کند که بخشی از ترافیک به‌صورت خروج مستقیم محلی (DIA) و بخشی دیگر برای بازرسی امنیتی عمیق‌تر به‌صورت متمرکز مدیریت شود. این راهکار با نادیده گرفتن مسیرهای پیش‌فرض محلی در شعب (Override Default Route)، اطمینان می‌دهد که ترافیک حساس سازمان همواره از مسیرهای امن و تحت کنترل مرکز عبور کرده و تداوم امنیت در کل شبکه حفظ شود.
iGate با ارائه یک Secure WAN Gateway با شعار +WAN، سازمان‌ها را قادر می‌سازد تا سرویس‌های فراسازمانی، اینترنت و دسترسی کاربران راه دور را به‌صورت امن، کنترل‌شده و یکپارچه با WAN مدیریت کنند. این محصول، مکملی قدرتمند برای معماری WAN مدرن است و در کنار ابری‌ون، تصویری کامل از یک شبکه سازمانی هوشمند و منعطف ارائه می‌دهد. «iGate درگاه امن +WAN برای کنترل هوشمند دسترسی‌های فراسازمانی در شبکه‌های سازمانی»

آی‌سپهر، راهکار ‌SIEM بومی برای نظارت و مدیریت هوشمند رویدادهای امنیتی

آی‌سپهر با هدف ارائه دیدی یکپارچه و دقیق از وضعیت امنیت اطلاعات سازمان طراحی شده است. آی‌سپهر از طریق جمع‌آوری، متمرکزسازی و تحلیل داده‌ها، گزارش‌ها و رویدادهای تولیدشده توسط تجهیزات و سامانه‌های مختلف شبکه، امکان نظارت مستمر و واکنش سریع در مرکز عملیات امنیت (SOC) را فراهم می‌کند. این راهکار با ایجاد یک نقطه متمرکز برای مشاهده، پایش و تحلیل رخدادهای امنیتی، به مدیران کمک می‌کند تا با سرعت و دقت بیشتری تصمیم‌گیری کرده و تهدیدات احتمالی را پیش از تبدیل‌شدن به حادثه، شناسایی و مدیریت کنند. نتیجه، افزایش آمادگی امنیتی، هوشمندسازی فرآیندهای نظارتی و ارتقای کارایی مرکز عملیات امنیت سازمان است. محصول بومی آی‌سپهر با فراهم‌سازی سرویس‌های نوین در حوزه مدیریت رویدادها و امنیت اطلاعات، گام مؤثری در ارتقای ایمنی و بهبود عملکرد شبکه‌های سازمانی برمی‌دارد. قابلیت‌های آی‌سپهر شامل موارد زیر است:
این قابلیت یکی از مهم‌ترین قابلیت‌های آی‌سپهر است که به‌معنای پیوند دادن و تحلیل هوشمند رویدادها و لاگ‌های امنیتی از منابع مختلف شبکه و سیستم‌ها است تا الگوهای حملات پیچیده و چندمرحله‌ای شناسایی شوند.در بسیاری از حملات پیشرفته، تهدیدات به شکل یک رویداد منفرد قابل شناسایی نیستند، بلکه ترکیبی از رفتارها و رخدادهای کوچک در نقاط مختلف شبکه، زمانی که با هم مرتبط شوند، تصویر یک حمله کامل را نشان می‌دهند، در آی‌سپهر Correlation Engine این وظیفه را برعهده دارد و با اتصال داده‌ها، تشخیص روابط بین رخدادها و تولید هشدارهای هوشمند امنیت سازمان را در برابر حملات هدفمند و پیشرفته تقویت می‌کند. ویژگی‌های کلیدی: تشخیص حملات چندمرحله‌ای و پیشرفته: شناسایی الگوهایی که شامل چند رویداد کوچک در بخش‌های مختلف شبکه هستند و در مجموع به حمله منجر می‌شوند. پیوند و همبستگی داده‌های متنوع: جمع‌آوری رویدادها از فایروال‌، سرورها، سیستم‌های ابری، پایگاه داده و سایر منابع و ایجاد ارتباط میان آن‌ها قابلیت تعریف قوانین سفارشی: امکان تنظیم الگوهای همبستگی خاص سازمان با توجه به سیاست‌ها و تهدیدات مورد انتظار کاهش حجم هشدارهای غیرضروری (Alert Noise Reduction): جلوگیری از هشدارهای تکراری و غیرضروری با تشخیص الگوهای واقعی حمله «این قابلیت که مبتنی بر تحلیل هوشمند، همبستگی رخدادها و واکنش بلادرنگ طراحی شده است، شناسایی و مدیریت حملات پیچیده را در مرکز عملیات امنیت سازمان ممکن می‌سازد.»
تحلیل پیشرفته رخدادها با بهره‌گیری از الگوریتم‌های یادگیری ماشین یکی از ویژگی‌های حیاتی آی‌سپهر است که با هدف شناسایی رفتارهای غیرعادی و تهدیدات نوظهور طراحی شده است. در بسیاری از حملات سایبری مدرن، رفتار مهاجم به‌طور مستقیم با قوانین سنتی امنیتی قابل شناسایی نیست. الگوریتم‌های یادگیری ماشین با بررسی حجم عظیمی از داده‌ها و لاگ‌های امنیتی، الگوهای غیرمعمول و غیرمنتظره را شناسایی می‌کنند و تهدیداتی را کشف می‌کنند که ممکن است توسط روش‌های سنتی از دست بروند. این تحلیل هوشمند، به تیم امنیتی کمک می‌کند تا پیش‌بینی حملات احتمالی و واکنش سریع داشته باشد و در نتیجه امنیت شبکه و اطلاعات سازمان را تقویت کند. ویژگی‌های کلیدی: شناسایی تهدیدات ناشناخته (Zero-day Threats): امکان کشف حملات و بدافزارهایی که هنوز امضای مشخصی برای شناسایی ندارند تشخیص رفتارهای غیرعادی کاربران و سیستم‌ها: تحلیل الگوهای رفتاری کاربران، سرورها و تجهیزات شبکه برای شناسایی فعالیت مشکوک تحلیل بلادرنگ و هوشمند رخدادها: پردازش و ارزیابی لحظه‌ای داده‌ها برای هشداردهی سریع پیش‌بینی و جلوگیری از حملات احتمالی: شناسایی و مدیریت تهدیدات احتمالی قبل از وقوع با مدل‌های پیش‌بینی کاهش هشدارهای نادرست (False Positive Reduction): کاهش هشدارهای غیرضروری با الگوریتم‌های هوشمند تحلیل زمینه و همبستگی داده‌ها قابلیت یادگیری مداوم و تطبیقی: تطبیق یافتن مستمر سامانه با داده‌های جدید
ارائه هشدارهای بلادرنگ (Real-time Alerts) یکی از قابلیت‌های مهم آی‌سپهر است که به سازمان‌ها امکان می‌دهد به‌محض وقوع رخدادهای امنیتی مهم، اطلاع‌رسانی فوری دریافت کنند. این هشدارها می‌توانند از طریق ایمیل، پیامک یا داشبورد مدیریتی منتقل شوند تا تیم امنیتی بتواند به سرعت واکنش نشان دهد و تهدیدات را پیش از گسترش یا آسیب‌زایی مدیریت کند. با فعال‌سازی هشدارهای بلادرنگ، نیاز به بررسی دستی و مداوم لاگ‌ها کاهش یافته و فرآیند واکنش به حوادث سرعت و دقت بیشتری پیدا می‌کند. این قابلیت نقش حیاتی در افزایش آمادگی و پاسخ سریع در مرکز عملیات امنیت (SOC) ایفا می‌کند. ویژگی‌های کلیدی: اطلاع‌رسانی فوری (Immediate Notification): صدور هشدارها به محض وقوع رخدادهای مشکوک یا تهدیدات حیاتی چندکاناله بودن ارسال هشدارها: ارسال هشدارها از طریق ایمیل، پیامک و داشبورد مدیریتی برای اطمینان از دریافت سریع قابلیت سفارشی‌سازی هشدارها: تنظیم انواع رخدادها، سطح اهمیت و نحوه ارسال هشدار بر اساس نیاز سازمان ادغام با داشبورد مدیریتی و SOC: نمایش هشدارها در داشبورد مرکزی برای مدیریت و پاسخ سریع تیم امنیتی اولویت‌بندی و فیلترگذاری هشدارها: امکان تمرکز بر تهدیدات حیاتی و کاهش حجم هشدارهای غیرضروری (Alert Noise Reduction) گزارش‌گیری و مستندسازی: ثبت تمام هشدارها برای تحلیل پس از حادثه و ارزیابی عملکرد امنیتی سازمان قابلیت واکنش خودکار (Automated Response Integration): امکان اتصال به ابزارهای اتوماسیون برای پاسخ سریع به برخی تهدیدات بدون دخالت دستی
محصول آی‌سپهر یک راهکار جامع در حوزه مدیریت رویدادها و امنیت اطلاعات است که قابلیت‌های پیشرفته تحلیل، نظارت و مشاهده‌پذیری را در بستر شبکه‌های سنتی و زیرساخت‌های مدرن به صورت یکپارچه ارائه می‌دهد. آی‌سپهر با جمع‌آوری و پردازش هوشمند رخدادها، تحلیل مبتنی بر یادگیری ماشین، پایش لحظه‌ای جریان‌های ترافیکی و ارائه داشبوردهای متمرکز، تصویری کامل از وضعیت امنیتی سازمان را فراهم می‌سازد. «iSepehr انتخاب سازمان‌هایی است که شفافیت، هوشمندی و واکنش سریع در امنیت اطلاعات را هم‌زمان می‌خواهند.»

معرفی ابر پویا ارتباط (اپا ارتباط)

شرکت فناوری ابر پویا ارتباط ارائه‌دهنده راه‌کارهای بومی مبتنی بر فناوری‌های نوین شبکه است که هدف آن ارائه‌ سرویس‌های ارتباطی و امنیتی پایدار و بهینه به شکل Overlay روی زیرساخت‌های اشتراکی است به شکلی که سازمان‌ها می‌توانند از آن به عنوان جایگزین مقرون‌ به‌ صرفه‌ سرویس‌های ارتباطی و امنیتی اختصاصی برای اتصال شعب و نقاط حضور ابری خود استفاده نمایند. فناوری ابر پویا ارتباط با تمرکز بر روی ارائه سرویس‌های نرم‌افزار‌محور، وابستگی خدمات شبکه‌ای و امنیتی به سخت‌افزار‌های خاص این حوزه را از بین برده و علاوه بر کاهش هزینه‌های راه‌اندازی و عملیاتی، قابلیت‌های شخصی‌سازی قدرتمندی را برای اولین بار به صورت کاملا بومی منطبق بر گواهی‌نامه‌های امنیتی افتا و مساف ارائه می‌کند. در همین راستا، سبد محصولات ابر پویا شامل پنج راهکار متمایز است که در تعامل با یکدیگر چرخه کامل ارتباطات و امنیت را پوشش می‌دهند: ابری‌ون به عنوان یک پلتفرم بومی SDWAN، مدیریت هوشمند و متمرکز ارتباطات گسترده سازمانی را با هدف تضمین پایداری و بهره‌وری حداکثری فراهم می‌کند. آی‌ساد به عنوان مسیریاب نرم‌افزارمحور بومی قابلیت‌های یک مسیریاب نسل جدید را ارائه می‌دهد. آی‌گیت با رویکرد برقراری ارتباطات فراتر از شبکه سازمان‌ها، درگاه امنی برای مدیریت دسترسی به اینترنت (DIA)، شبکه‌های فراسازمانی و حمایت از کاربران دورکار است. آی‌شیلد به عنوان راهکار حاکمیتی SASE، با همگرا کردن مدیریت شبکه و امنیت پیشرفته نظیر فایروال نسل جدید (NGFW) و سیستم جلوگیری از نفوذ (IPS)، حفاظت از زیرساخت‌های حساس را تضمین می‌نماید. در نهایت، آی‌سپهر با ارائه یک سامانه SIEM بومی و بهره‌گیری از الگوریتم‌های یادگیری ماشین، دیدی یکپارچه برای پایش، تحلیل هوشمند رویدادها و واکنش سریع به تهدیدات در مرکز عملیات امنیت (SOC) ایجاد می‌کند. این مجموعه راهکارها در کنار هم، تصویری کامل از یک شبکه سازمانی مدرن، هوشمند و نفوذناپذیر را برای سازمان‌ها به ارمغان می‌آورند.

ابری‌ون، راهکار SDWAN بومی، نسل جدید ارتباطات سازمانی

در شبکه‌های سازمانی توزیع‌شده و پویای امروزی، مدیریت هوشمند ارتباطات، خودکارسازی، تضمین کیفیت سرویس و بهره‌گیری بهینه از بسترهای ارتباطی، نقشی حیاتی در تداوم کسب‌وکارها ایفا می‌کند. ابری‌ون به‌عنوان یک راهکار SDWAN بومی، مدیریت متمرکز ارتباطات گسترده سازمانی را در یک پلتفرم یکپارچه فراهم می‌سازد. ابری‌ون با تجمیع لینک‌های ارتباطی متنوع، پایش بلادرنگ وضعیت شبکه و اعمال سیاست‌های هوشمند ترافیکی، پایداری بالا، کارایی بهینه و تجربه کاربری مطلوب را برای سرویس‌های حیاتی تضمین می‌کند.
محصول بومی ابری‌ون با تمرکز بر سادگی مدیریت، کاهش هزینه‌های ارتباطی و افزایش تاب‌آوری شبکه، امکان ایجاد یک WAN مدرن، انعطاف‌پذیر و مقیاس‌پذیر را برای سازمان‌ها فراهم می‌آورد. ابری‌ون با حذف پیچیدگی‌های شبکه‌های سنتی و ارائه دید یکپارچه از عملکرد ارتباطات، کنترل کامل و هوشمند شبکه‌های سازمانی را در اختیار مدیران فناوری اطلاعات قرار می‌دهد.

مزیت‌های کلیدی ابری‌ون شامل (و نه محدود به) موارد زیر است:

ابری‌ون ابزارهای پیشرفته‌ای را برای کنترل دقیق و هوشمند ترافیک شبکه فراهم می‌کند:
تشخیص برنامه (Application Identification): ابری‌ون قدرت تشخیص و دسته‌بندی ترافیک عبوری را داراست. یک پایگاه داده داخلی پیشفرض از قوانین شناسایی‌ برنامه‌های محبوب (مانند FTP، SSH، ویدئو کنفرانس، دوربین‌های نظارتی و …) وجود دارد. علاوه بر این کاربر می‌تواند برنامه‌های دلخواه را تعریف یا دسته‌بندی برنامه‌های موجود را تغییر دهد. قابلیت تشخیص ترافیک اولین گام جهت ارائه ویژگی‌های قدرتمندی همچون سیاست‌های فایروال، انتخاب مسیر، کیفیت سرویس و آمار ترافیک می‌باشد.
مسیریابی مبتنی بر سیاست: این قابلیت امکان کنترل هوشمند مسیر عبور ترافیک شبکه را فراهم می‌کند. مدیر شبکه می‌تواند تعیین کند هر نوع ترافیک از کدام رابط یا تونل عبور کند تا بهترین عملکرد و پایداری تضمین شود. این قابلیت به بهینه‌سازی استفاده از لینک‌ها و افزایش کنترل‌پذیری شبکه کمک می‌کند.
سیاست‌های کنترل ترافیک چندمسیره: این قابلیت امکان هدایت هوشمند ترافیک میان مسیرها و لینک‌های ارتباطی متعدد را فراهم می‌کند. کاربران می‌توانند بر اساس اولویت‌بندی برای سناریوهای جابجایی در زمان خرابی (لینک پشتیبان)، توزیع بار جهت استفاده بهینه از ظرفیت لینک‌ها، یا انتخاب مسیر مبتنی بر کیفیت لینک، نحوه عبور ترافیک را تعیین کنند تا پایداری و کارایی شبکه حفظ شود.
مسیریابی مبتنی بر سطح خدمات (SLA-Based Routing): این قابلیت با پایش بلادرنگ شاخص‌های کیفی لینک‌ها مانند تاخیر و نرخ از دست رفتن بسته، ترافیک برنامه‌های حساس را به‌صورت خودکار به بهترین مسیر موجود هدایت می‌کند. در صورت افت کیفیت یک لینک، ترافیک بدون مداخله دستی به مسیر جایگزین منتقل می‌شود تا تداوم سرویس و استفاده بهینه از ظرفیت لینک‌ها حفظ گردد.

قابلیت تضمین کیفیت سرویس (QoS) در ابری‌ون برای اولویت‌بندی هوشمند ترافیک و تضمین تداوم عملکرد برنامه‌های حیاتی در شرایط محدودیت منابع شبکه طراحی شده است. ابری‌ون با ایجاد صف‌های مجزا برای انواع مختلف ترافیک (بر اساس تعریف کاربر) و تخصیص سطح مشخصی از منابع به هر صف، اطمینان می‌دهد که ترافیک‌های حساس همواره از کیفیت و پایداری لازم برخوردار باشند. تعریف و اعمال سیاست‌های QoS در ابری‌ون به‌صورت ساده، سریع و متمرکز انجام می‌شود و به مدیر شبکه امکان می‌دهد به‌روشنی مشخص کند در زمان ازدحام، شبکه به کدام ترافیک اولویت بیشتری بدهد.
به طور کلی تضمین کیفیت سرویس در ابری‌ون پاسخ این سوال است:
«وقتی همه چیز همزمان درخواست منابع دارد، شبکه باید به کدام ترافیک احترام بیشتری بگذارد؟»
سناریوی نمونه: ابری‌ون تضمین می‌کند فعالیت‌هایی مانند دانلود فایل‌های حجیم یا پشتیبان‌گیری‌های دوره‌ای، باعث اختلال در عملکرد سرویس‌های حیاتی نظیر دوربین‌های نظارتی، ارتباطات صوتی یا برنامه‌های عملیاتی حساس نشوند.

این قابلیت در ابری‌ون فرآیند استقرار و راه‌اندازی تجهیزات شبکه را به‌شکلی ساده، سریع و مقیاس‌پذیر متحول می‌کند. با استفاده از توکن‌های سازمانی، تجهیزات ابری‌ون به‌صورت خودکار و بدون نیاز به هرگونه پیکربندی دستی، در سامانه مدیریت متمرکز ثبت می‌شوند. این رویکرد یکپارچه، وظایف تکراری و زمان‌بر راه‌اندازی را حذف کرده و امکان مدیریت تعداد محدودی یا هزاران تجهیز شبکه را تنها با چند کلیک فراهم می‌سازد.
به‌منظور حفظ بالاترین سطح امنیت، هر تجهیزی که به‌صورت خودکار ثبت می‌شود، پیش از فعال‌سازی نهایی نیازمند تأیید صریح مدیر شبکه در سامانه است. با ابری‌ون، سازمان‌ها می‌توانند استقرارهای گسترده و بدون دردسر را تجربه کنند، در حالی که کنترل کامل بر موجودی تجهیزات و زیرساخت شبکه خود را حفظ می‌نمایند.

ابری‌ون با خودکارسازی فرآیندهای پیچیده شبکه، تجربه مدیریت شبکه را به یک فرآیند ساده، سریع و بدون دخالت دستی تبدیل می‌کند. چه مدیریت چند دستگاه محدود و چه هزاران تجهیز شبکه را بر عهده داشته باشید، مدیریت متمرکز شبکه امکان کنترل و هماهنگی کل زیرساخت را تنها با چند کلیک فراهم می‌کند. با اتوماسیون فرآیندهای زمان‌بر SDWAN از جمله استقرار، انتخاب مسیر و مدیریت لینک‌ها، ابری‌ون شبکه‌ای انعطاف‌پذیر و مقاوم ایجاد می‌کند که در لحظه به تغییرات واکنش نشان می‌دهد.

ابری‌ون پایداری و دسترسی‌پذیری شبکه را در چندین سطح حیاتی تضمین می‌کند تا سرویس‌های سازمانی همواره در دسترس باشند:
پروتکل افزونگی روتر مجازی (VRRP) در تجهیز لبه: با استفاده از VRRP، ابری‌ون امکان ایجاد افزونگی در مسیریاب‌های شعب را فراهم می‌کند تا ارتباط سازمانی در تمامی شرایط بدون قطعی ادامه یابد و تجربه‌ای قابل اتکا از سرویس‌های شبکه ارائه شود.
افزونگی لایه مدیریت و پایگاه داده: اجزای مدیریتی و پایگاه داده ابری‌ون با قابلیت مقیاس‌پذیری افقی، امکان استقرار در چند نقطه عملیاتی را دارد و در صورت بروز مشکل برای هر عنصر، نسخه‌های پشتیبان به‌صورت خودکار جایگزین می‌شوند، تا مدیریت شبکه بدون وقفه ادامه یابد.
افزونگی ارتباطی: تونل‌های ارتباطی بین شعب می‌توانند روی یک یا چند شبکه زیرساخت (underlay) افزونگی داشته باشند، به‌طوری که در صورت قطع هر تونل، ترافیک به‌طور خودکار از تونل جایگزین عبور کند. همچنین، سیاست‌های توزیع بار و مسیریابی مبتنی بر سطح خدمات (SLA-Based Routing) برای چند تونل ارتباطی بین دو نقطه پشتیبانی می‌شوند تا دسترسی پایدار و عملکرد بهینه تضمین شود.
این ساختار چندلایه افزونگی، اطمینان می‌دهد که شبکه‌های سازمانی با ابری‌ون در هر شرایطی پایدار، مقاوم و همیشه در دسترس باقی بمانند. ابری‌ون با ترکیب هوشمندسازی، خودکارسازی و پایداری در یک راهکار SDWAN بومی، مدیریت شبکه‌های سازمانی را ساده، قابل اتکا و مقیاس‌پذیر می‌کند. نتیجه، شبکه‌ای مدرن است که با نیازهای امروز سازگار شده و برای رشد آینده آماده است.

این قابلیت‌ها در کنار یکدیگر، ابری‌ون را به یک راهکار SDWAN قدرتمند و قابل اتکا برای شبکه‌های سازمانی تبدیل می‌کنند. هر مزیت به‌صورت عملی برای افزایش کارایی، پایداری و سادگی مدیریت شبکه طراحی شده است.
«ابری‌ون با ارائه یک SDWAN بومی، هوشمند و خودکار، کنترل کامل، پایداری بالا و عملکرد بهینه را به ارمغان می‌آورد.»

آی‌ساد، مسیریاب نرم‌افزارمحور بومی برای شبکه‌های مدرن سازمانی

در بسیاری از سازمان‌ها، نقطه شروع تحول شبکه نه از WAN گسترده، بلکه از «مسیریاب» آغاز می‌شود. تجهیزی که در نقاط اتصال شبکه قرار دارد و مسئولیت مسیریابی، اتصال به اینترنت، کنترل ترافیک و پایداری ارتباطات را بر عهده دارد. آی‌ساد با نگاهی نو به همین نقطه حیاتی طراحی شده است. آی‌ساد یک Software-Defined Router (ابری روتر) بومی است که بر مبنای جدیدترین استانداردهای ارتباطی شبکه‌های نسل جدید در قالب یک سامانه واحد، تجربه‌ای ساده، هوشمند و متمرکز از یک مسیریاب امروزی را ارائه می‌دهد. در آی‌ساد، هر تجهیز نه‌تنها یک مسیریاب کامل و قدرتمند است، بلکه در صورت نیاز می‌تواند به‌صورت ذاتی قابلیت‌های WAN و تونل‌سازی امن را نیز به شبکه اضافه کند و شعب سازمانی در نقاط جغرافیایی متنوع یا حتی سرویس‌های ابری را به یکدیگر متصل نماید.

«آی‌ساد برای سازمان‌هایی طراحی شده است که به‌دنبال یک مسیریاب مدرن، منعطف، قابل مدیریت و سریع هستند.»

مزیت‌های کلیدی آی‌ساد شامل (و نه محدود به) موارد زیر است:

آی‌ساد مفهوم سنتی مسیریاب‌های سخت‌افزاری را به یک رویکرد نرم‌افزارمحور، منعطف و قابل توسعه تبدیل می‌کند. در این معماری، لایه کنترل و لایه داده به‌صورت هوشمند مدیریت می‌شوند و کلیه سیاست‌ها از طریق یک لایه مدیریتی یکپارچه تعریف شده و اعمال می‌شوند. مسیریاب‌های متعدد موجود در شبکه سازمانی از طریق یک داشبورد مدیریتی واحد قابل مشاهده و کنترل هستند. مزیت‌ مسیریاب‌های نسل جدید شبکه که به صورت نرم‌افزارمحور توسعه داده شده‌اند شامل موارد زیر است:
انعطاف‌پذیری بالا در تعریف سیاست‌ها: اعمال تمامی تنظیمات مسیریابی، QoS، فایروال و کنترل ترافیک به‌صورت نرم‌افزاری و پویا
کاهش وابستگی به سخت‌افزارهای انحصاری (Vendor Lock-in): امکان اجرا روی پلتفرم‌های استاندارد (x86 یا سرورهای عمومی و یا حتی ماشین‌های مجازی) و کاهش وابستگی به تجهیزات گران‌قیمت و اختصاصی
به‌روزرسانی و توسعه‌پذیری سریع‌تر: افزودن قابلیت‌های جدید، اصلاح آسیب‌پذیری‌ها یا ارتقای عملکرد تنها از طریق آپدیت نرم‌افزاری و بدون نیاز به تعویض تجهیز
مقیاس‌پذیری متناسب با رشد سازمان: امکان‌پذیر بودن افزایش ظرفیت پردازشی، افزودن لینک‌های جدید یا گسترش شعبات بدون بازطراحی کامل زیرساخت
مدیریت متمرکز و ساده‌تر: کاهش خطای انسانی با تعریف و اعمال سیاست‌ها و تنظیمات از یک لایه مدیریتی واحد روی چندین تجهیز
چابکی در استقرار (Agility): راه‌اندازی سریع شعب جدید یا جایگزینی تجهیزات معیوب و بدون نیاز به حضور نیروی متخصص در محل
بهینه‌سازی هزینه‌ها: حذف هزینه‌های سخت‌افزاری اختصاصی، افزایش طول عمر زیرساخت و امکان استفاده از زیرساخت‌های ارتباطی عمومی، کاهش هزینه سرمایه‌ای (CapEx) و عملیاتی (OpEx)

آی‌ساد امکان کنترل دقیق و هوشمند مسیر عبور ترافیک را فراهم می‌کند. مدیر شبکه می‌تواند تعیین کند هر نوع ترافیک از کدام لینک، رابط یا مسیر عبور کند تا بهترین عملکرد، امنیت و بهره‌وری حاصل شود. این قابلیت به سازمان‌ها اجازه می‌دهد بر اساس اولویت سرویس‌ها، سطح حساسیت داده‌ها یا سیاست‌های امنیتی، تصمیم‌گیری دقیقی در خصوص نحوه هدایت ترافیک داشته باشند.
پشتیبانی از مسیریابی ایستا و الگوریتم‌های متنوع مسیریابی پویا مانند EIGRP، OSPF و BGP
مسیریابی مبتنی بر سیاست برای تفکیک ترافیک سازمانی، اینترنت و سرویس‌های خاص
انتخاب مسیر بر اساس نوع سرویس، منبع، مقصد یا پروتکل
امکان استفاده همزمان از چند لینک ارتباطی برای افزایش بهره‌وری

آی‌ساد فراتر از یک مسیریاب سازمانی عمل می‌کند و علاوه بر ارائه تمامی قابلیت‌های یک روتر مستقل و کامل، امکان برقراری تونل‌های ارتباطی امن و رمزنگاری‌شده میان نقاط شعب مختلف را حتی بر روی زیرساخت‌های ارتباطی اشتراکی مانند اینترنت فراهم می‌سازد. این تونل‌ها می‌توانند بین شعب سازمان، مراکز داده، زیرساخت‌های ابری یا سایر نقاط حضور ایجاد شوند و بستری مطمئن برای تبادل داده فراهم کنند. با این قابلیت، سازمان‌ها می‌توانند بدون نیاز به تجهیزات اضافی، ارتباطی یکپارچه، ایمن و پایدار میان سایت‌های خود برقرار کرده و در صورت توسعه زیرساخت، به‌سادگی شبکه خود را به یک معماری گسترده‌تر مبتنی بر SDWAN ارتقا دهند.
ایجاد تونل‌های رمزنگاری‌شده بین شعب یا مراکز داده
امکان اتصال امن کاربران راه‌دور به شبکه سازمانی

پشتیبانی از توسعه به معماری WAN گسترده با اپدیت نرم‌افزاری
قابلیت تجمیع لینک‌ها برای افزایش پایداری ارتباط
ایجاد تونل‌های رمزنگاری‌شده بین شعب یا مراکز داده
امکان اتصال امن کاربران راه‌دور به شبکه سازمانی

در شبکه‌های سازمانی، همه ترافیک‌ها اهمیت یکسان ندارند. آی‌ساد با پیاده‌سازی مکانیزم‌های پیشرفته QoS، اولویت‌بندی هوشمند ترافیک را امکان‌پذیر می‌کند تا سرویس‌های حیاتی همواره از منابع کافی برخوردار باشند. ایجاد صف‌های مجزا برای انواع ترافیک اولویت‌دهی به سرویس‌های حساس مانند VoIP، ویدئوکنفرانس یا سامانه‌های عملیاتی جلوگیری از تأثیر دانلودهای حجیم یا ترافیک غیرضروری بر سرویس‌های حیاتی مدیریت پهنای باند و کنترل نرخ عبور (Rate Limiting) دسترسی‌پذیری و پایداری بالا (High Availability) پایداری شبکه در آی‌ساد در چندین سطح تضمین می‌شود تا تجربه اتصال بدون وقفه ایجاد شود: پشتیبانی از مکانیزم‌های افزونگی روتر مانند VRRP امکان استفاده از چند لینک اینترنت یا WAN به‌صورت همزمان انتقال خودکار ترافیک در صورت افت کیفیت یا قطع لینک ساختار نرم‌افزارمحور مقاوم و قابل بازیابی سریع
در آی‌ساد، پیچیدگی‌های روترهای سنتی جای خود را به یک تجربه مدیریتی ساده و شفاف می‌دهند. مدیر شبکه می‌تواند وضعیت لینک‌ها، مصرف پهنای باند، جدول‌های مسیریابی و سیاست‌های ترافیکی را در یک داشبورد واحد مشاهده و کنترل کند. نمایش لحظه‌ای وضعیت رابط‌ها و لینک‌ها مشاهده آمار مصرف ترافیک به تفکیک سرویس ثبت و نگهداری لاگ‌های عملیاتی امکان یکپارچگی با سامانه‌های مانیتورینگ و امنیتی
آی‌ساد پلی میان دنیای روترهای سنتی و شبکه‌های نرم‌افزارمحور مدرن است. این محصول، رویکردی نو به بازار روترهای سازمانی ارائه می‌دهد؛ رویکردی که در آن سادگی، هوشمندی، کنترل‌پذیری و آمادگی برای رشد در کنار هم قرار گرفته‌اند. «آی‌ساد، روتر نرم‌افزارمحور بومی برای سازمان‌هایی که می‌خواهند از همین امروز، آینده شبکه خود را بسازند.»

آی‌شیلد، راهکار SASE بومی برای اطمینان و امنیت سازمانی

در شبکه‌های سازمانی رو به گسترش امروزی، ایمن‌سازی تجهیزات، خدمات و ارتباطات شبکه، از شعب سازمانی گرفته تا اتصال به خدمات میزبانی شده در ابر حیاتی‌تر از همیشه است. محصول آی‌شیلد مدیریت ارتباطات شبکه و سیاست‌های امنیت پیشرفته را در یک محصول واحد و یکپارچه ترکیب می‌کند و حفاظت پایدار، کارایی بالا و مدیریت متمرکز را فراهم می‌کند. آی‌شیلد با همگرا کردن مدیریت شبکه‌های سازمانی، امنیت ابری و پیشگیری هوشمند از تهدید، پیچیدگی را کاهش داده و عملکرد شبکه را ارتقا می‌دهد و حفاظت زیرساخت‌های حیاتی سازمان را تضمین می‌کند. محصول بومی iShield با ارائه سرویس‌های امنیتی نوین، گام نهایی را در راستای تضمین ایمنی و عملکرد شبکه‌های سازمانی برمی‌دارد. قابلیت‌های آی‌شیلد شامل (و نه محدود به) موارد زیر است:
این قابلیت سامانه را به یک شبکه یکپارچه، هوشمند و خوددفاع‌گر تبدیل می‌کند. این قابلیت تشخیص فعال تهدید، اجرای پویای سیاست‌ها و مشاهده‌پذیری آنی را در هر نقطه از شبکه ارائه می‌دهد و تمامی تنظیمات و خروجی‌ها از طریق یک داشبورد متمرکز قابل مشاهده است. در کاربردهای متنوع همچون محافظت از شعب، نقاط حضور راه دور یا سرویس‌های ابری، این قابلیت تضمین و چابکی مورد نیاز سازمان‌های مدرن را فراهم می‌کند. ویژگی‌های کلیدی: مدیریت پیشرفته امضای حملات (Attack signature management): به‌روزرسانی مستمر امضاها و امکان سفارشی‌سازی برای شناسایی تهدیدات نوظهور عملیات خودکار IPS/IDS: ساده‌سازی راه‌اندازی و تنظیم دقیق با پیکربندی‌های سطح بالا و اتوماسیون هوشمند چارچوب هشداردهی پیشرفته: انواع هشدار چندگانه، گردش‌های کاری قابل تنظیم و جمع‌آوری‌کننده‌های رخداد داخلی برای پاسخ سریع‌تر تشخیص دو سطحی: برای مشاهده‌پذیری عمیق و دفاع چندلایه (defense in depth) هماهنگ‌سازی متمرکز امنیتی: داشبورد یکپارچه برای نظارت، کنترل سیاست و تحلیل تهدید در تمام گره‌ها عملکرد بهینه‌سازی شده: بازرسی بسته‌ها با حداقل تأخیر و گذردهی بالا «این قابلیت که بر مبنای کارایی، اتوماسیون و امنیت ساخته شده است، حفاظت نسل جدید را در نقطه همگرایی شبکه و امنیت ارائه می‌دهد.»
قابلیت NGFW کنترل ترافیک هوشمند را مستقیماً در ساختار شبکه سازمانی ارائه می‌دهد و کارایی، مشاهده‌پذیری و حفاظت را در یک لایه یکپارچه ادغام می‌کند. این ماژول که برای اتوماسیون و بازرسی بسته‌ها و جریان‌ها طراحی شده است، کنترل دقیق بر هر اتصال را فراهم می‌کند، برنامه‌ها و کاربران را در لحظه شناسایی می‌نماید و سیاست‌ها را با دقت اجرا می‌کند. این ماژول یکپارچگی وضعیت امنیتی پایدار در شعب و ابرها را بدون به خطر انداختن سرعت یا مقیاس‌پذیری تضمین می‌کند. ویژگی‌های کلیدی: مدل‌های پیشرفته کنترل ترافیک (Policing Models): پشتیبانی از حالت‌های متنوع محدودیت نرخ عبور برای شکل‌دهی دقیق ترافیک و اجرای QoS دسته‌بندی L3/L4 به ازای هر جریان: امکان تشخیص هوشمند و اولویت‌بندی ترافیک بر اساس منبع، مقصد و پروتکل تعریف و پیکربندی خودکار کنترل‌کننده (Policer): خودکار سازی سطح بالا و حذف پیچیدگی تنظیم دستی زنجیره‌سازی کنترل‌کننده‌ها (Policer Chaining): ایجاد زنجیره‌های کنترل ترافیک چندلایه برای عملکرد تطبیق‌پذیر و اصلاح سیاست آگاهی از برنامه و کاربر: شناسایی و کنترل ترافیک بر اساس برنامه، کاربر یا سرویس برای مشاهده‌پذیری دقیق هماهنگ‌سازی متمرکز سیاست: داشبورد مدیریت یکپارچه برای اجرای پایدار و نظارت آنی «ماژول NGFW، تضمین‌دهنده‌ تعادل میان کارایی، مشاهده‌پذیری و امنیت در شبکه سازمانی است»
این قابلیت، مشاهده‌پذیری و تحلیل‌های مبتنی بر IPFIX را به شبکه‌های سازمانی آورده و امکان نظارت دقیق، خودکار و سریع بر ترافیک را در محیط‌های توزیع‌شده فراهم می‌کند. این ماژول که بر مبنای عملکرد و سادگی طراحی شده است، شبکه را با بینش عمیق نسبت به رفتار کاربر، میزان استفاده از برنامه (application usage) و روندهای عملکردی توانمند می‌سازد و تمامی این ویژگی‌ها از طریق یک لایه مدیریت یکپارچه تنظیم و هماهنگ می‌نماید. ویژگی‌های کلیدی: گزارش‌های IPFIX Flowprobe با عملکرد فوق‌العاده بالا: جمع‌آوری و صدور (export) داده‌های جریان (flow data) در مقیاس بالا با دقت استثنایی بدون تأثیر بر عملکرد پیکربندی خودکار و سطح بالا: استقرار و مدیریت Flowprobe در هر نقطه از شبکه با استفاده از اتوماسیون هوشمند و هماهنگ‌سازی متمرکز مشاهده‌پذیری دقیق ترافیک: ارائه معیارهای جریان به ازای هر برنامه، به ازای هر کاربر و به ازای هر لینک برای آشکار ساختن الگوهای استفاده و بهینه‌سازی سیاست‌ها خروجی‌ها و گزارشات انعطاف‌پذیر: پیکربندی مقصد (destination) گزارش‌های خروجی، الگوها و فواصل جریان برای همراستایی با نیازهای عملیاتی و همچنین امکان ارسال گزارشات به سامانه‌های شخص ثالث مدیریت جریان متمرکز: داشبورد یکپارچه برای نظارت، تنظیم دقیق و کنترل تمام گزارش‌های IPFIX در سراسر ساختار شبکه سازمانی مقیاس‌پذیری بالا: مدیریت محیط‌های توزیع شده با حجم بالا با کمترین سربار (overhead) تحلیل‌های عملیاتی: تبدیل داده‌های جریان خام به اطلاعات واضح برای بهینه‌سازی عملکرد، تشخیص ناهنجاری و برنامه‌ریزی گسترش شبکه با IPFIX Flowprobe هایی که در شبکه SASE تعبیه شده‌اند، مشاهده‌پذیری آنی، کنترل خودکار و هوش شبکه‌ای در مقیاس سازمانی ایجاد می‌شود.
محصول آی‌شیلد یک مجموعه کامل از قابلیت‌های امنیتی و مشاهده‌پذیری را مستقیماً در ساختار شبکه‌های سنتی یا شبکه‌های نسل جدید مانند شبکه گسترده نرم‌افزار محور (SDWAN) ادغام می‌کند؛ از تشخیص و جلوگیری از نفوذ پیشرفته گرفته تا نظارت لحظه‌ای بر جریان‌ها، حفاظت سرویس‌های ابری و کنترل‌های فایروال نسل جدید که هر یک به طور مستقل و همچنین در هماهنگی کامل با دیگر اجزا طراحی شده‌اند. نتیجه، یک راه‌کار امنیتی بومی است که امنیت سطح بالا و مطلوب را برای شبکه‌های امروزی فراهم می‌کند. «iShield انتخاب سازمان‌هایی است که امنیت، کارایی و سادگی را هم‌زمان می‌خواهند.»

iGate، ارتباطات امن فراتر از شبکه سازمانی

در شبکه‌های WAN مدرن، مرز میان شبکه سازمانی و سرویس‌های بیرونی کمرنگ شده است. سازمان‌ها نیاز دارند علاوه بر اتصال پایدار بین شعب، امکان دسترسی امن، کنترل‌شده و سیاست‌محور به اینترنت، کاربران دورکار و سرویس‌های فراسازمانی را نیز فراهم کنند. iGate به‌عنوان یک Secure WAN Gateway، با رویکرد +WAN، این نیاز را به‌صورت یکپارچه و هوشمند پاسخ می‌دهد. iGate با قرار گرفتن در لبه WAN، امکان ارائه مجموعه‌ای از سرویس‌های ارتباطی و امنیتی فراتر از شبکه داخلی سازمان را فراهم می‌سازد؛ به‌گونه‌ای که مدیر شبکه بتواند کنترل کامل بر نحوه، زمان، کیفیت و سیاست‌های دسترسی به این سرویس‌ها را در دست داشته باشد. این محصول به‌صورت مستقل قابل بهره‌برداری است و در عین حال، با راهکار SD-WAN ابری‌ون یکپارچگی و هم‌افزایی بالایی برقرار می‌کند. مزیت‌های کلیدی iGate شامل (و نه محدود به) موارد زیر است:
قابلیت DIA در iGate یک نقطه اتصال امن، خودکار و قابل مدیریت برای اتصال شبکه سازمانی به اینترنت یا سایر شبکه‌های فراسازمانی فراهم می‌کند. مدیر شبکه می‌تواند به‌صورت متمرکز، سیاست‌های دسترسی، زمان‌بندی اتصال و کیفیت سرویس را برای کاربران یا شعب مختلف تعریف و اعمال کند. این ویژگی به سازمان‌ها اجازه می‌دهد تا با استفاده از جداسازی ترافیک (Traffic Steering)، بار کاری تونل‌های ارتباطی بین شعب را کاهش داده و تجربه کاربری بهتری برای اپلیکیشن‌های ابری فراهم کنند. در این سرویس، امکانات متنوعی از جمله فایروال، مسیریابی ایستا و پویا، رزرو پهنای باند برای اپلیکیشن‌ها (QoS) و سایر سیاست‌های کنترلی در دسترس است. iGate اطمینان می‌دهد که دسترسی به اینترنت، بدون ایجاد اختلال در سرویس‌های حیاتی WAN و مطابق با سیاست‌های سازمان انجام شود. ویژگی‌های تفصیلی و مزایای DIA: امنیت پیشرفته و پنهان‌سازی شبکه (NAT): این محصول اطمینان می‌دهد که تمام ترافیک عبوری از مسیر DIA تحت فرآیند Network Address Translation قرار می‌گیرد تا آدرس‌های IP داخلی شبکه (LAN) کاملاً پنهان باقی بمانند. علاوه بر این، با استفاده از فایروال قدرتمند و قابلیت تشخیص برنامه (Application Identification)، مدیران می‌توانند دسترسی به اینترنت را بر اساس نوع اپلیکیشن (مانند مسدود کردن شبکه‌های اجتماعی یا اولویت‌دهی به ابزارهای ویدئو کنفرانس) فیلتر و کنترل کنند. مهندسی ترافیک و مسیریابی مبتنی بر سیاست (PBR): با استفاده از این قابلیت، مدیر شبکه می‌تواند به‌صورت متمرکز تعیین کند که کدام دسته‌ها از ترافیک از رابط‌های DIA و کدام‌یک از تونل‌های امن عبور کنند. iGate از برچسب‌های مسیر (Path Labels) برای علامت‌گذاری رابط‌های فیزیکی WAN استفاده می‌کند تا سیاست‌های انتخاب مسیر به بهترین شکل برای انتخاب هوشمند مسیر خروجی اعمال شوند. تضمین کیفیت سرویس (QoS) و اولویت‌بندی هوشمند: یکی از برجسته‌ترین ویژگی‌های DIA در iGate، جلوگیری از اختلال در سرویس‌های حیاتی است. سیستم QoS با ایجاد صف‌های مجزا، تضمین می‌کند که فعالیت‌هایی مانند دانلودهای حجیم یا پشتیبان‌گیری‌های خودکار، باعث افت کیفیت یا افزایش تاخیر (RTT) در ارتباطات حساس مانند تماس‌های صوتی یا برنامه‌های عملیاتی نشوند.  «با بهره‌گیری از DIA در iGate، سازمان‌ها می‌توانند ضمن بهره‌مندی از حداکثر پهنای باند لینک‌های اینترنتی خود، کنترل کامل و هوشمندی بر نحوه مصرف منابع شبکه داشته باشند و هزینه‌های ارتباطی را به شکل چشم‌گیری کاهش دهند.»
قابلیت RBI در iGate با هدف فراهم‌سازی دسترسی ایمن و کنترل‌شده به وب برای کاربران داخلی شبکه WAN طراحی شده است. در این معماری، کلیه فعالیت‌های مرور وب به‌جای اجرا روی Endpoint کاربر، در یک محیط کاملاً ایزوله و تحت کنترل در زیرساخت مرکزی انجام می‌شود؛ به‌گونه‌ای که هیچ‌گونه کد اجرایی، اسکریپت مخرب یا محتوای آلوده امکان نفوذ مستقیم به سیستم کاربر را نداشته باشد. iGate با بهره‌گیری از الگوهای مرسوم و اثبات‌شده RBI نظیر ایزوله‌سازی کامل محیط مرورگر، رندرینگ از راه دور (Remote Rendering) و ارسال صرفاً خروجی بصری یا جریان امن داده به کاربر، سطح حملات مبتنی بر وب را به‌طور چشمگیری کاهش می‌دهد. همچنین، جداسازی کامل محتوای وب از Endpoint، مانع از اجرای بدافزارها، حملات Zero-Day، دانلودهای ناخواسته و سوءاستفاده از آسیب‌پذیری‌های مرورگر می‌شود. در این رویکرد، سیاست‌های امنیتی پیشرفته‌ای مانند کنترل دانلود و آپلود فایل، محدودسازی تعامل با محتوای فعال، اعمال سیاست‌های مبتنی بر URL و دسته‌بندی وب و ثبت و مانیتورینگ کامل نشست‌های مرور وب قابل پیاده‌سازی است. این قابلیت‌ها به تیم‌های امنیتی سازمان امکان می‌دهد ضمن حفظ دید و کنترل کامل، سطح ریسک ناشی از دسترسی مستقیم کاربران به اینترنت را به حداقل برسانند. نتیجه نهایی، ارائه تجربه‌ای روان و نزدیک به مرورگر محلی برای کاربران سازمانی، بدون نیاز به نصب افزونه یا تغییر در Endpoint کاربر و بدون ایجاد محدودیت محسوس در تجربه کاربری است و در نهایت امنیت، کنترل و انطباق با الزامات سازمانی به‌صورت متمرکز تضمین می‌شود.
ادغام VoIP در چارچوب راهکار AbryWAN / iGate تحت عنوان VoIP-SDWAN، منجر به ایجاد هم‌افزایی عمیق میان لایه ارتباطی، کنترل ترافیک و مدیریت شبکه می‌شود؛ هم‌افزایی‌ای که در راهکارهای VoIP مستقل قابل دستیابی نیست. در این معماری یکپارچه، سرویس VoIP به‌صورت پویا با SDWAN همگام می‌شود و در نتیجه، ترافیک صوتی از ابتدا با آگاهی کامل از ماهیت، اولویت و حساسیت زمانی آن مدیریت می‌گردد. این یکپارچگی امکان اعمال QoS تضمین‌شده برای تماس‌های صوتی، مسیریابی هوشمند مبتنی بر کیفیت لینک (Quality-Based Routing) و استفاده همزمان از چند مسیر WAN برای حفظ پایداری تماس را فراهم می‌کند. در صورت افت کیفیت یک لینک، مسیر تماس به‌صورت بلادرنگ و خودکار بدون قطع تماس یا افت محسوس کیفیت به لینک سالم‌تر منتقل می‌شود.
قابلیت Internet Backhauling در iGate، امکان پیاده‌سازی توپولوژی پیشرفته Branch-to-HQ (شعب به مرکز) را فراهم می‌کند که در آن ترافیک اینترنت شعب به‌جای خروج مستقیم از لبه شبکه، به‌صورت اجباری از طریق تونل‌های امن به مرکز شبکه هدایت می‌شود. این رویکرد به سازمان‌ها اجازه می‌دهد تا با متمرکز کردن ترافیک در یک نقطه واحد، سیاست‌های امنیتی و فایروال یکپارچه‌تری را اعمال کرده و نظارت دقیق‌تری بر دسترسی‌های فراسازمانی داشته باشند. علاوه بر این، iGate از مدل‌های ترکیبی (Hybrid) پشتیبانی می‌کند؛ به این معنا که مدیر شبکه می‌تواند با استفاده از سیاست‌های انتخاب مسیر، تعیین کند که بخشی از ترافیک به‌صورت خروج مستقیم محلی (DIA) و بخشی دیگر برای بازرسی امنیتی عمیق‌تر به‌صورت متمرکز مدیریت شود. این راهکار با نادیده گرفتن مسیرهای پیش‌فرض محلی در شعب (Override Default Route)، اطمینان می‌دهد که ترافیک حساس سازمان همواره از مسیرهای امن و تحت کنترل مرکز عبور کرده و تداوم امنیت در کل شبکه حفظ شود.
iGate با ارائه یک Secure WAN Gateway با شعار +WAN، سازمان‌ها را قادر می‌سازد تا سرویس‌های فراسازمانی، اینترنت و دسترسی کاربران راه دور را به‌صورت امن، کنترل‌شده و یکپارچه با WAN مدیریت کنند. این محصول، مکملی قدرتمند برای معماری WAN مدرن است و در کنار ابری‌ون، تصویری کامل از یک شبکه سازمانی هوشمند و منعطف ارائه می‌دهد. «iGate درگاه امن +WAN برای کنترل هوشمند دسترسی‌های فراسازمانی در شبکه‌های سازمانی»

آی‌سپهر، راهکار ‌SIEM بومی برای نظارت و مدیریت هوشمند رویدادهای امنیتی

آی‌سپهر با هدف ارائه دیدی یکپارچه و دقیق از وضعیت امنیت اطلاعات سازمان طراحی شده است. آی‌سپهر از طریق جمع‌آوری، متمرکزسازی و تحلیل داده‌ها، گزارش‌ها و رویدادهای تولیدشده توسط تجهیزات و سامانه‌های مختلف شبکه، امکان نظارت مستمر و واکنش سریع در مرکز عملیات امنیت (SOC) را فراهم می‌کند. این راهکار با ایجاد یک نقطه متمرکز برای مشاهده، پایش و تحلیل رخدادهای امنیتی، به مدیران کمک می‌کند تا با سرعت و دقت بیشتری تصمیم‌گیری کرده و تهدیدات احتمالی را پیش از تبدیل‌شدن به حادثه، شناسایی و مدیریت کنند. نتیجه، افزایش آمادگی امنیتی، هوشمندسازی فرآیندهای نظارتی و ارتقای کارایی مرکز عملیات امنیت سازمان است. محصول بومی آی‌سپهر با فراهم‌سازی سرویس‌های نوین در حوزه مدیریت رویدادها و امنیت اطلاعات، گام مؤثری در ارتقای ایمنی و بهبود عملکرد شبکه‌های سازمانی برمی‌دارد. قابلیت‌های آی‌سپهر شامل موارد زیر است:
این قابلیت یکی از مهم‌ترین قابلیت‌های آی‌سپهر است که به‌معنای پیوند دادن و تحلیل هوشمند رویدادها و لاگ‌های امنیتی از منابع مختلف شبکه و سیستم‌ها است تا الگوهای حملات پیچیده و چندمرحله‌ای شناسایی شوند.در بسیاری از حملات پیشرفته، تهدیدات به شکل یک رویداد منفرد قابل شناسایی نیستند، بلکه ترکیبی از رفتارها و رخدادهای کوچک در نقاط مختلف شبکه، زمانی که با هم مرتبط شوند، تصویر یک حمله کامل را نشان می‌دهند، در آی‌سپهر Correlation Engine این وظیفه را برعهده دارد و با اتصال داده‌ها، تشخیص روابط بین رخدادها و تولید هشدارهای هوشمند امنیت سازمان را در برابر حملات هدفمند و پیشرفته تقویت می‌کند. ویژگی‌های کلیدی: تشخیص حملات چندمرحله‌ای و پیشرفته: شناسایی الگوهایی که شامل چند رویداد کوچک در بخش‌های مختلف شبکه هستند و در مجموع به حمله منجر می‌شوند. پیوند و همبستگی داده‌های متنوع: جمع‌آوری رویدادها از فایروال‌، سرورها، سیستم‌های ابری، پایگاه داده و سایر منابع و ایجاد ارتباط میان آن‌ها قابلیت تعریف قوانین سفارشی: امکان تنظیم الگوهای همبستگی خاص سازمان با توجه به سیاست‌ها و تهدیدات مورد انتظار کاهش حجم هشدارهای غیرضروری (Alert Noise Reduction): جلوگیری از هشدارهای تکراری و غیرضروری با تشخیص الگوهای واقعی حمله «این قابلیت که مبتنی بر تحلیل هوشمند، همبستگی رخدادها و واکنش بلادرنگ طراحی شده است، شناسایی و مدیریت حملات پیچیده را در مرکز عملیات امنیت سازمان ممکن می‌سازد.»
تحلیل پیشرفته رخدادها با بهره‌گیری از الگوریتم‌های یادگیری ماشین یکی از ویژگی‌های حیاتی آی‌سپهر است که با هدف شناسایی رفتارهای غیرعادی و تهدیدات نوظهور طراحی شده است. در بسیاری از حملات سایبری مدرن، رفتار مهاجم به‌طور مستقیم با قوانین سنتی امنیتی قابل شناسایی نیست. الگوریتم‌های یادگیری ماشین با بررسی حجم عظیمی از داده‌ها و لاگ‌های امنیتی، الگوهای غیرمعمول و غیرمنتظره را شناسایی می‌کنند و تهدیداتی را کشف می‌کنند که ممکن است توسط روش‌های سنتی از دست بروند. این تحلیل هوشمند، به تیم امنیتی کمک می‌کند تا پیش‌بینی حملات احتمالی و واکنش سریع داشته باشد و در نتیجه امنیت شبکه و اطلاعات سازمان را تقویت کند. ویژگی‌های کلیدی: شناسایی تهدیدات ناشناخته (Zero-day Threats): امکان کشف حملات و بدافزارهایی که هنوز امضای مشخصی برای شناسایی ندارند تشخیص رفتارهای غیرعادی کاربران و سیستم‌ها: تحلیل الگوهای رفتاری کاربران، سرورها و تجهیزات شبکه برای شناسایی فعالیت مشکوک تحلیل بلادرنگ و هوشمند رخدادها: پردازش و ارزیابی لحظه‌ای داده‌ها برای هشداردهی سریع پیش‌بینی و جلوگیری از حملات احتمالی: شناسایی و مدیریت تهدیدات احتمالی قبل از وقوع با مدل‌های پیش‌بینی کاهش هشدارهای نادرست (False Positive Reduction): کاهش هشدارهای غیرضروری با الگوریتم‌های هوشمند تحلیل زمینه و همبستگی داده‌ها قابلیت یادگیری مداوم و تطبیقی: تطبیق یافتن مستمر سامانه با داده‌های جدید
ارائه هشدارهای بلادرنگ (Real-time Alerts) یکی از قابلیت‌های مهم آی‌سپهر است که به سازمان‌ها امکان می‌دهد به‌محض وقوع رخدادهای امنیتی مهم، اطلاع‌رسانی فوری دریافت کنند. این هشدارها می‌توانند از طریق ایمیل، پیامک یا داشبورد مدیریتی منتقل شوند تا تیم امنیتی بتواند به سرعت واکنش نشان دهد و تهدیدات را پیش از گسترش یا آسیب‌زایی مدیریت کند. با فعال‌سازی هشدارهای بلادرنگ، نیاز به بررسی دستی و مداوم لاگ‌ها کاهش یافته و فرآیند واکنش به حوادث سرعت و دقت بیشتری پیدا می‌کند. این قابلیت نقش حیاتی در افزایش آمادگی و پاسخ سریع در مرکز عملیات امنیت (SOC) ایفا می‌کند. ویژگی‌های کلیدی: اطلاع‌رسانی فوری (Immediate Notification): صدور هشدارها به محض وقوع رخدادهای مشکوک یا تهدیدات حیاتی چندکاناله بودن ارسال هشدارها: ارسال هشدارها از طریق ایمیل، پیامک و داشبورد مدیریتی برای اطمینان از دریافت سریع قابلیت سفارشی‌سازی هشدارها: تنظیم انواع رخدادها، سطح اهمیت و نحوه ارسال هشدار بر اساس نیاز سازمان ادغام با داشبورد مدیریتی و SOC: نمایش هشدارها در داشبورد مرکزی برای مدیریت و پاسخ سریع تیم امنیتی اولویت‌بندی و فیلترگذاری هشدارها: امکان تمرکز بر تهدیدات حیاتی و کاهش حجم هشدارهای غیرضروری (Alert Noise Reduction) گزارش‌گیری و مستندسازی: ثبت تمام هشدارها برای تحلیل پس از حادثه و ارزیابی عملکرد امنیتی سازمان قابلیت واکنش خودکار (Automated Response Integration): امکان اتصال به ابزارهای اتوماسیون برای پاسخ سریع به برخی تهدیدات بدون دخالت دستی
محصول آی‌سپهر یک راهکار جامع در حوزه مدیریت رویدادها و امنیت اطلاعات است که قابلیت‌های پیشرفته تحلیل، نظارت و مشاهده‌پذیری را در بستر شبکه‌های سنتی و زیرساخت‌های مدرن به صورت یکپارچه ارائه می‌دهد. آی‌سپهر با جمع‌آوری و پردازش هوشمند رخدادها، تحلیل مبتنی بر یادگیری ماشین، پایش لحظه‌ای جریان‌های ترافیکی و ارائه داشبوردهای متمرکز، تصویری کامل از وضعیت امنیتی سازمان را فراهم می‌سازد. «iSepehr انتخاب سازمان‌هایی است که شفافیت، هوشمندی و واکنش سریع در امنیت اطلاعات را هم‌زمان می‌خواهند.»