
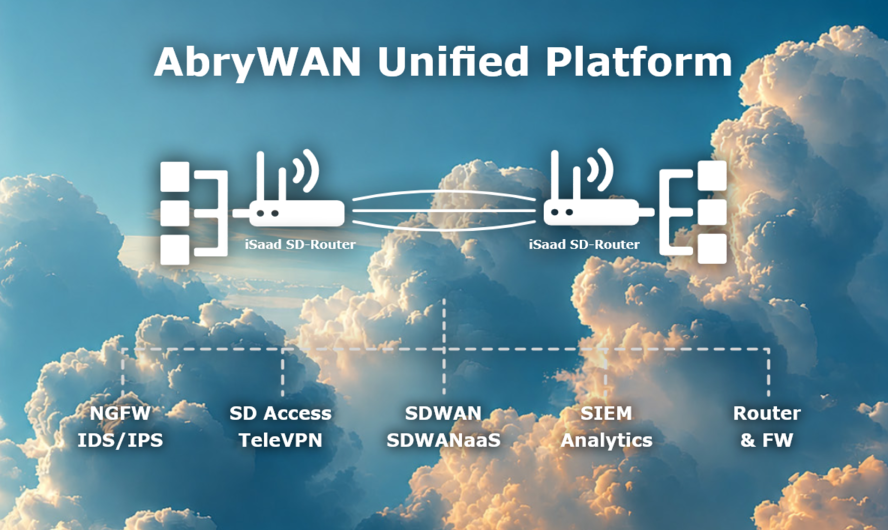
معرفی ابر پویا ارتباط (اپا ارتباط)
ابریون، راهکار SDWAN بومی، نسل جدید ارتباطات سازمانی
در شبکههای سازمانی توزیعشده و پویای امروزی، مدیریت هوشمند ارتباطات، خودکارسازی، تضمین کیفیت سرویس و بهرهگیری بهینه از بسترهای ارتباطی، نقشی حیاتی در تداوم کسبوکارها ایفا میکند. ابریون بهعنوان یک راهکار SDWAN بومی، مدیریت متمرکز ارتباطات گسترده سازمانی را در یک پلتفرم یکپارچه فراهم میسازد. ابریون با تجمیع لینکهای ارتباطی متنوع، پایش بلادرنگ وضعیت شبکه و اعمال سیاستهای هوشمند ترافیکی، پایداری بالا، کارایی بهینه و تجربه کاربری مطلوب را برای سرویسهای حیاتی تضمین میکند.
محصول بومی ابریون با تمرکز بر سادگی مدیریت، کاهش هزینههای ارتباطی و افزایش تابآوری شبکه، امکان ایجاد یک WAN مدرن، انعطافپذیر و مقیاسپذیر را برای سازمانها فراهم میآورد. ابریون با حذف پیچیدگیهای شبکههای سنتی و ارائه دید یکپارچه از عملکرد ارتباطات، کنترل کامل و هوشمند شبکههای سازمانی را در اختیار مدیران فناوری اطلاعات قرار میدهد.
مزیتهای کلیدی ابریون شامل (و نه محدود به) موارد زیر است:
ابریون ابزارهای پیشرفتهای را برای کنترل دقیق و هوشمند ترافیک شبکه فراهم میکند:
تشخیص برنامه (Application Identification): ابریون قدرت تشخیص و دستهبندی ترافیک عبوری را داراست. یک پایگاه داده داخلی پیشفرض از قوانین شناسایی برنامههای محبوب (مانند FTP، SSH، ویدئو کنفرانس، دوربینهای نظارتی و …) وجود دارد. علاوه بر این کاربر میتواند برنامههای دلخواه را تعریف یا دستهبندی برنامههای موجود را تغییر دهد. قابلیت تشخیص ترافیک اولین گام جهت ارائه ویژگیهای قدرتمندی همچون سیاستهای فایروال، انتخاب مسیر، کیفیت سرویس و آمار ترافیک میباشد.
مسیریابی مبتنی بر سیاست: این قابلیت امکان کنترل هوشمند مسیر عبور ترافیک شبکه را فراهم میکند. مدیر شبکه میتواند تعیین کند هر نوع ترافیک از کدام رابط یا تونل عبور کند تا بهترین عملکرد و پایداری تضمین شود. این قابلیت به بهینهسازی استفاده از لینکها و افزایش کنترلپذیری شبکه کمک میکند.
سیاستهای کنترل ترافیک چندمسیره: این قابلیت امکان هدایت هوشمند ترافیک میان مسیرها و لینکهای ارتباطی متعدد را فراهم میکند. کاربران میتوانند بر اساس اولویتبندی برای سناریوهای جابجایی در زمان خرابی (لینک پشتیبان)، توزیع بار جهت استفاده بهینه از ظرفیت لینکها، یا انتخاب مسیر مبتنی بر کیفیت لینک، نحوه عبور ترافیک را تعیین کنند تا پایداری و کارایی شبکه حفظ شود.
مسیریابی مبتنی بر سطح خدمات (SLA-Based Routing): این قابلیت با پایش بلادرنگ شاخصهای کیفی لینکها مانند تاخیر و نرخ از دست رفتن بسته، ترافیک برنامههای حساس را بهصورت خودکار به بهترین مسیر موجود هدایت میکند. در صورت افت کیفیت یک لینک، ترافیک بدون مداخله دستی به مسیر جایگزین منتقل میشود تا تداوم سرویس و استفاده بهینه از ظرفیت لینکها حفظ گردد.
قابلیت تضمین کیفیت سرویس (QoS) در ابریون برای اولویتبندی هوشمند ترافیک و تضمین تداوم عملکرد برنامههای حیاتی در شرایط محدودیت منابع شبکه طراحی شده است. ابریون با ایجاد صفهای مجزا برای انواع مختلف ترافیک (بر اساس تعریف کاربر) و تخصیص سطح مشخصی از منابع به هر صف، اطمینان میدهد که ترافیکهای حساس همواره از کیفیت و پایداری لازم برخوردار باشند. تعریف و اعمال سیاستهای QoS در ابریون بهصورت ساده، سریع و متمرکز انجام میشود و به مدیر شبکه امکان میدهد بهروشنی مشخص کند در زمان ازدحام، شبکه به کدام ترافیک اولویت بیشتری بدهد.
به طور کلی تضمین کیفیت سرویس در ابریون پاسخ این سوال است:
«وقتی همه چیز همزمان درخواست منابع دارد، شبکه باید به کدام ترافیک احترام بیشتری بگذارد؟»
سناریوی نمونه: ابریون تضمین میکند فعالیتهایی مانند دانلود فایلهای حجیم یا پشتیبانگیریهای دورهای، باعث اختلال در عملکرد سرویسهای حیاتی نظیر دوربینهای نظارتی، ارتباطات صوتی یا برنامههای عملیاتی حساس نشوند.
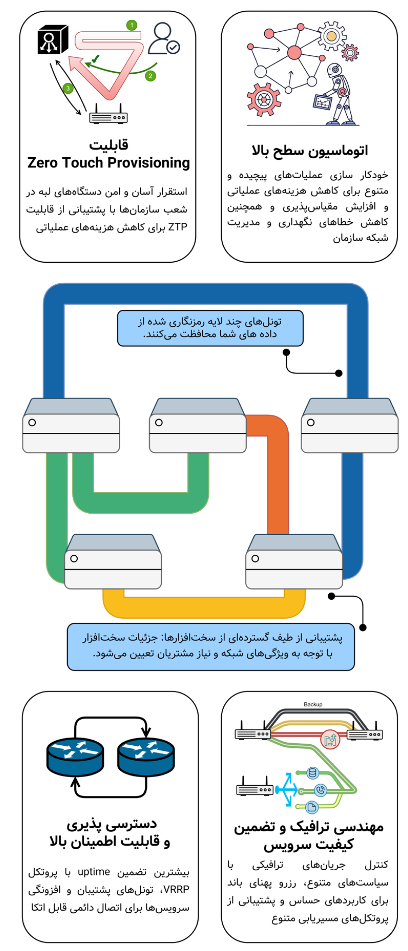
این قابلیت در ابریون فرآیند استقرار و راهاندازی تجهیزات شبکه را بهشکلی ساده، سریع و مقیاسپذیر متحول میکند. با استفاده از توکنهای سازمانی، تجهیزات ابریون بهصورت خودکار و بدون نیاز به هرگونه پیکربندی دستی، در سامانه مدیریت متمرکز ثبت میشوند. این رویکرد یکپارچه، وظایف تکراری و زمانبر راهاندازی را حذف کرده و امکان مدیریت تعداد محدودی یا هزاران تجهیز شبکه را تنها با چند کلیک فراهم میسازد.
بهمنظور حفظ بالاترین سطح امنیت، هر تجهیزی که بهصورت خودکار ثبت میشود، پیش از فعالسازی نهایی نیازمند تأیید صریح مدیر شبکه در سامانه است. با ابریون، سازمانها میتوانند استقرارهای گسترده و بدون دردسر را تجربه کنند، در حالی که کنترل کامل بر موجودی تجهیزات و زیرساخت شبکه خود را حفظ مینمایند.
ابریون با خودکارسازی فرآیندهای پیچیده شبکه، تجربه مدیریت شبکه را به یک فرآیند ساده، سریع و بدون دخالت دستی تبدیل میکند. چه مدیریت چند دستگاه محدود و چه هزاران تجهیز شبکه را بر عهده داشته باشید، مدیریت متمرکز شبکه امکان کنترل و هماهنگی کل زیرساخت را تنها با چند کلیک فراهم میکند. با اتوماسیون فرآیندهای زمانبر SDWAN از جمله استقرار، انتخاب مسیر و مدیریت لینکها، ابریون شبکهای انعطافپذیر و مقاوم ایجاد میکند که در لحظه به تغییرات واکنش نشان میدهد.
ابریون پایداری و دسترسیپذیری شبکه را در چندین سطح حیاتی تضمین میکند تا سرویسهای سازمانی همواره در دسترس باشند:
پروتکل افزونگی روتر مجازی (VRRP) در تجهیز لبه: با استفاده از VRRP، ابریون امکان ایجاد افزونگی در مسیریابهای شعب را فراهم میکند تا ارتباط سازمانی در تمامی شرایط بدون قطعی ادامه یابد و تجربهای قابل اتکا از سرویسهای شبکه ارائه شود.
افزونگی لایه مدیریت و پایگاه داده: اجزای مدیریتی و پایگاه داده ابریون با قابلیت مقیاسپذیری افقی، امکان استقرار در چند نقطه عملیاتی را دارد و در صورت بروز مشکل برای هر عنصر، نسخههای پشتیبان بهصورت خودکار جایگزین میشوند، تا مدیریت شبکه بدون وقفه ادامه یابد.
افزونگی ارتباطی: تونلهای ارتباطی بین شعب میتوانند روی یک یا چند شبکه زیرساخت (underlay) افزونگی داشته باشند، بهطوری که در صورت قطع هر تونل، ترافیک بهطور خودکار از تونل جایگزین عبور کند. همچنین، سیاستهای توزیع بار و مسیریابی مبتنی بر سطح خدمات (SLA-Based Routing) برای چند تونل ارتباطی بین دو نقطه پشتیبانی میشوند تا دسترسی پایدار و عملکرد بهینه تضمین شود.
این ساختار چندلایه افزونگی، اطمینان میدهد که شبکههای سازمانی با ابریون در هر شرایطی پایدار، مقاوم و همیشه در دسترس باقی بمانند. ابریون با ترکیب هوشمندسازی، خودکارسازی و پایداری در یک راهکار SDWAN بومی، مدیریت شبکههای سازمانی را ساده، قابل اتکا و مقیاسپذیر میکند. نتیجه، شبکهای مدرن است که با نیازهای امروز سازگار شده و برای رشد آینده آماده است.
این قابلیتها در کنار یکدیگر، ابریون را به یک راهکار SDWAN قدرتمند و قابل اتکا برای شبکههای سازمانی تبدیل میکنند. هر مزیت بهصورت عملی برای افزایش کارایی، پایداری و سادگی مدیریت شبکه طراحی شده است.
«ابریون با ارائه یک SDWAN بومی، هوشمند و خودکار، کنترل کامل، پایداری بالا و عملکرد بهینه را به ارمغان میآورد.»
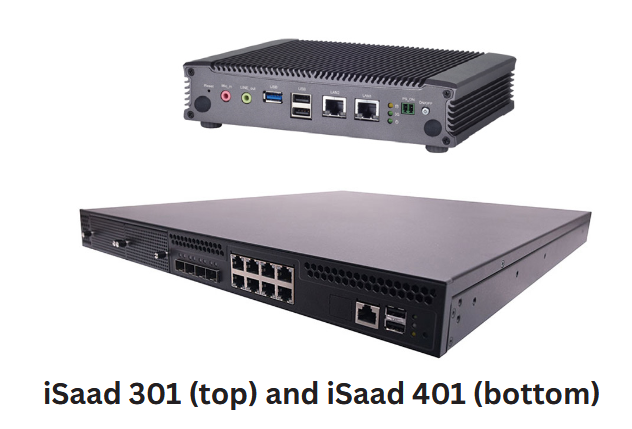
آیساد، مسیریاب نرمافزارمحور بومی برای شبکههای مدرن سازمانی
در بسیاری از سازمانها، نقطه شروع تحول شبکه نه از WAN گسترده، بلکه از «مسیریاب» آغاز میشود. تجهیزی که در نقاط اتصال شبکه قرار دارد و مسئولیت مسیریابی، اتصال به اینترنت، کنترل ترافیک و پایداری ارتباطات را بر عهده دارد. آیساد با نگاهی نو به همین نقطه حیاتی طراحی شده است. آیساد یک Software-Defined Router (ابری روتر) بومی است که بر مبنای جدیدترین استانداردهای ارتباطی شبکههای نسل جدید در قالب یک سامانه واحد، تجربهای ساده، هوشمند و متمرکز از یک مسیریاب امروزی را ارائه میدهد. در آیساد، هر تجهیز نهتنها یک مسیریاب کامل و قدرتمند است، بلکه در صورت نیاز میتواند بهصورت ذاتی قابلیتهای WAN و تونلسازی امن را نیز به شبکه اضافه کند و شعب سازمانی در نقاط جغرافیایی متنوع یا حتی سرویسهای ابری را به یکدیگر متصل نماید.
«آیساد برای سازمانهایی طراحی شده است که بهدنبال یک مسیریاب مدرن، منعطف، قابل مدیریت و سریع هستند.»
مزیتهای کلیدی آیساد شامل (و نه محدود به) موارد زیر است:
آیساد مفهوم سنتی مسیریابهای سختافزاری را به یک رویکرد نرمافزارمحور، منعطف و قابل توسعه تبدیل میکند. در این معماری، لایه کنترل و لایه داده بهصورت هوشمند مدیریت میشوند و کلیه سیاستها از طریق یک لایه مدیریتی یکپارچه تعریف شده و اعمال میشوند. مسیریابهای متعدد موجود در شبکه سازمانی از طریق یک داشبورد مدیریتی واحد قابل مشاهده و کنترل هستند. مزیت مسیریابهای نسل جدید شبکه که به صورت نرمافزارمحور توسعه داده شدهاند شامل موارد زیر است:
انعطافپذیری بالا در تعریف سیاستها: اعمال تمامی تنظیمات مسیریابی، QoS، فایروال و کنترل ترافیک بهصورت نرمافزاری و پویا
کاهش وابستگی به سختافزارهای انحصاری (Vendor Lock-in): امکان اجرا روی پلتفرمهای استاندارد (x86 یا سرورهای عمومی و یا حتی ماشینهای مجازی) و کاهش وابستگی به تجهیزات گرانقیمت و اختصاصی
بهروزرسانی و توسعهپذیری سریعتر: افزودن قابلیتهای جدید، اصلاح آسیبپذیریها یا ارتقای عملکرد تنها از طریق آپدیت نرمافزاری و بدون نیاز به تعویض تجهیز
مقیاسپذیری متناسب با رشد سازمان: امکانپذیر بودن افزایش ظرفیت پردازشی، افزودن لینکهای جدید یا گسترش شعبات بدون بازطراحی کامل زیرساخت
مدیریت متمرکز و سادهتر: کاهش خطای انسانی با تعریف و اعمال سیاستها و تنظیمات از یک لایه مدیریتی واحد روی چندین تجهیز
چابکی در استقرار (Agility): راهاندازی سریع شعب جدید یا جایگزینی تجهیزات معیوب و بدون نیاز به حضور نیروی متخصص در محل
بهینهسازی هزینهها: حذف هزینههای سختافزاری اختصاصی، افزایش طول عمر زیرساخت و امکان استفاده از زیرساختهای ارتباطی عمومی، کاهش هزینه سرمایهای (CapEx) و عملیاتی (OpEx)
آیساد امکان کنترل دقیق و هوشمند مسیر عبور ترافیک را فراهم میکند. مدیر شبکه میتواند تعیین کند هر نوع ترافیک از کدام لینک، رابط یا مسیر عبور کند تا بهترین عملکرد، امنیت و بهرهوری حاصل شود. این قابلیت به سازمانها اجازه میدهد بر اساس اولویت سرویسها، سطح حساسیت دادهها یا سیاستهای امنیتی، تصمیمگیری دقیقی در خصوص نحوه هدایت ترافیک داشته باشند.
پشتیبانی از مسیریابی ایستا و الگوریتمهای متنوع مسیریابی پویا مانند EIGRP، OSPF و BGP
مسیریابی مبتنی بر سیاست برای تفکیک ترافیک سازمانی، اینترنت و سرویسهای خاص
انتخاب مسیر بر اساس نوع سرویس، منبع، مقصد یا پروتکل
امکان استفاده همزمان از چند لینک ارتباطی برای افزایش بهرهوری
آیساد فراتر از یک مسیریاب سازمانی عمل میکند و علاوه بر ارائه تمامی قابلیتهای یک روتر مستقل و کامل، امکان برقراری تونلهای ارتباطی امن و رمزنگاریشده میان نقاط شعب مختلف را حتی بر روی زیرساختهای ارتباطی اشتراکی مانند اینترنت فراهم میسازد. این تونلها میتوانند بین شعب سازمان، مراکز داده، زیرساختهای ابری یا سایر نقاط حضور ایجاد شوند و بستری مطمئن برای تبادل داده فراهم کنند. با این قابلیت، سازمانها میتوانند بدون نیاز به تجهیزات اضافی، ارتباطی یکپارچه، ایمن و پایدار میان سایتهای خود برقرار کرده و در صورت توسعه زیرساخت، بهسادگی شبکه خود را به یک معماری گستردهتر مبتنی بر SDWAN ارتقا دهند.
ایجاد تونلهای رمزنگاریشده بین شعب یا مراکز داده
امکان اتصال امن کاربران راهدور به شبکه سازمانی
پشتیبانی از توسعه به معماری WAN گسترده با اپدیت نرمافزاری
قابلیت تجمیع لینکها برای افزایش پایداری ارتباط
ایجاد تونلهای رمزنگاریشده بین شعب یا مراکز داده
امکان اتصال امن کاربران راهدور به شبکه سازمانی
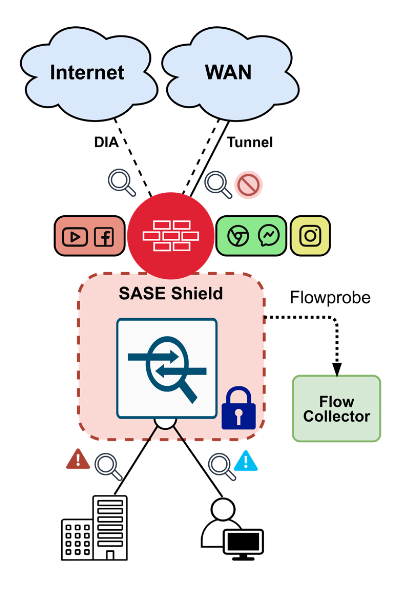
آیشیلد، راهکار SASE بومی برای اطمینان و امنیت سازمانی
iGate، ارتباطات امن فراتر از شبکه سازمانی
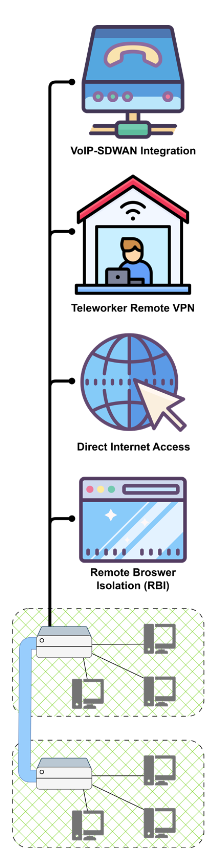
آیسپهر، راهکار SIEM بومی برای نظارت و مدیریت هوشمند رویدادهای امنیتی
معرفی ابر پویا ارتباط (اپا ارتباط)
ابریون، راهکار SDWAN بومی، نسل جدید ارتباطات سازمانی
در شبکههای سازمانی توزیعشده و پویای امروزی، مدیریت هوشمند ارتباطات، خودکارسازی، تضمین کیفیت سرویس و بهرهگیری بهینه از بسترهای ارتباطی، نقشی حیاتی در تداوم کسبوکارها ایفا میکند. ابریون بهعنوان یک راهکار SDWAN بومی، مدیریت متمرکز ارتباطات گسترده سازمانی را در یک پلتفرم یکپارچه فراهم میسازد. ابریون با تجمیع لینکهای ارتباطی متنوع، پایش بلادرنگ وضعیت شبکه و اعمال سیاستهای هوشمند ترافیکی، پایداری بالا، کارایی بهینه و تجربه کاربری مطلوب را برای سرویسهای حیاتی تضمین میکند.
محصول بومی ابریون با تمرکز بر سادگی مدیریت، کاهش هزینههای ارتباطی و افزایش تابآوری شبکه، امکان ایجاد یک WAN مدرن، انعطافپذیر و مقیاسپذیر را برای سازمانها فراهم میآورد. ابریون با حذف پیچیدگیهای شبکههای سنتی و ارائه دید یکپارچه از عملکرد ارتباطات، کنترل کامل و هوشمند شبکههای سازمانی را در اختیار مدیران فناوری اطلاعات قرار میدهد.
مزیتهای کلیدی ابریون شامل (و نه محدود به) موارد زیر است:
ابریون ابزارهای پیشرفتهای را برای کنترل دقیق و هوشمند ترافیک شبکه فراهم میکند:
تشخیص برنامه (Application Identification): ابریون قدرت تشخیص و دستهبندی ترافیک عبوری را داراست. یک پایگاه داده داخلی پیشفرض از قوانین شناسایی برنامههای محبوب (مانند FTP، SSH، ویدئو کنفرانس، دوربینهای نظارتی و …) وجود دارد. علاوه بر این کاربر میتواند برنامههای دلخواه را تعریف یا دستهبندی برنامههای موجود را تغییر دهد. قابلیت تشخیص ترافیک اولین گام جهت ارائه ویژگیهای قدرتمندی همچون سیاستهای فایروال، انتخاب مسیر، کیفیت سرویس و آمار ترافیک میباشد.
مسیریابی مبتنی بر سیاست: این قابلیت امکان کنترل هوشمند مسیر عبور ترافیک شبکه را فراهم میکند. مدیر شبکه میتواند تعیین کند هر نوع ترافیک از کدام رابط یا تونل عبور کند تا بهترین عملکرد و پایداری تضمین شود. این قابلیت به بهینهسازی استفاده از لینکها و افزایش کنترلپذیری شبکه کمک میکند.
سیاستهای کنترل ترافیک چندمسیره: این قابلیت امکان هدایت هوشمند ترافیک میان مسیرها و لینکهای ارتباطی متعدد را فراهم میکند. کاربران میتوانند بر اساس اولویتبندی برای سناریوهای جابجایی در زمان خرابی (لینک پشتیبان)، توزیع بار جهت استفاده بهینه از ظرفیت لینکها، یا انتخاب مسیر مبتنی بر کیفیت لینک، نحوه عبور ترافیک را تعیین کنند تا پایداری و کارایی شبکه حفظ شود.
مسیریابی مبتنی بر سطح خدمات (SLA-Based Routing): این قابلیت با پایش بلادرنگ شاخصهای کیفی لینکها مانند تاخیر و نرخ از دست رفتن بسته، ترافیک برنامههای حساس را بهصورت خودکار به بهترین مسیر موجود هدایت میکند. در صورت افت کیفیت یک لینک، ترافیک بدون مداخله دستی به مسیر جایگزین منتقل میشود تا تداوم سرویس و استفاده بهینه از ظرفیت لینکها حفظ گردد.
قابلیت تضمین کیفیت سرویس (QoS) در ابریون برای اولویتبندی هوشمند ترافیک و تضمین تداوم عملکرد برنامههای حیاتی در شرایط محدودیت منابع شبکه طراحی شده است. ابریون با ایجاد صفهای مجزا برای انواع مختلف ترافیک (بر اساس تعریف کاربر) و تخصیص سطح مشخصی از منابع به هر صف، اطمینان میدهد که ترافیکهای حساس همواره از کیفیت و پایداری لازم برخوردار باشند. تعریف و اعمال سیاستهای QoS در ابریون بهصورت ساده، سریع و متمرکز انجام میشود و به مدیر شبکه امکان میدهد بهروشنی مشخص کند در زمان ازدحام، شبکه به کدام ترافیک اولویت بیشتری بدهد.
به طور کلی تضمین کیفیت سرویس در ابریون پاسخ این سوال است:
«وقتی همه چیز همزمان درخواست منابع دارد، شبکه باید به کدام ترافیک احترام بیشتری بگذارد؟»
سناریوی نمونه: ابریون تضمین میکند فعالیتهایی مانند دانلود فایلهای حجیم یا پشتیبانگیریهای دورهای، باعث اختلال در عملکرد سرویسهای حیاتی نظیر دوربینهای نظارتی، ارتباطات صوتی یا برنامههای عملیاتی حساس نشوند.
این قابلیت در ابریون فرآیند استقرار و راهاندازی تجهیزات شبکه را بهشکلی ساده، سریع و مقیاسپذیر متحول میکند. با استفاده از توکنهای سازمانی، تجهیزات ابریون بهصورت خودکار و بدون نیاز به هرگونه پیکربندی دستی، در سامانه مدیریت متمرکز ثبت میشوند. این رویکرد یکپارچه، وظایف تکراری و زمانبر راهاندازی را حذف کرده و امکان مدیریت تعداد محدودی یا هزاران تجهیز شبکه را تنها با چند کلیک فراهم میسازد.
بهمنظور حفظ بالاترین سطح امنیت، هر تجهیزی که بهصورت خودکار ثبت میشود، پیش از فعالسازی نهایی نیازمند تأیید صریح مدیر شبکه در سامانه است. با ابریون، سازمانها میتوانند استقرارهای گسترده و بدون دردسر را تجربه کنند، در حالی که کنترل کامل بر موجودی تجهیزات و زیرساخت شبکه خود را حفظ مینمایند.
ابریون با خودکارسازی فرآیندهای پیچیده شبکه، تجربه مدیریت شبکه را به یک فرآیند ساده، سریع و بدون دخالت دستی تبدیل میکند. چه مدیریت چند دستگاه محدود و چه هزاران تجهیز شبکه را بر عهده داشته باشید، مدیریت متمرکز شبکه امکان کنترل و هماهنگی کل زیرساخت را تنها با چند کلیک فراهم میکند. با اتوماسیون فرآیندهای زمانبر SDWAN از جمله استقرار، انتخاب مسیر و مدیریت لینکها، ابریون شبکهای انعطافپذیر و مقاوم ایجاد میکند که در لحظه به تغییرات واکنش نشان میدهد.
ابریون پایداری و دسترسیپذیری شبکه را در چندین سطح حیاتی تضمین میکند تا سرویسهای سازمانی همواره در دسترس باشند:
پروتکل افزونگی روتر مجازی (VRRP) در تجهیز لبه: با استفاده از VRRP، ابریون امکان ایجاد افزونگی در مسیریابهای شعب را فراهم میکند تا ارتباط سازمانی در تمامی شرایط بدون قطعی ادامه یابد و تجربهای قابل اتکا از سرویسهای شبکه ارائه شود.
افزونگی لایه مدیریت و پایگاه داده: اجزای مدیریتی و پایگاه داده ابریون با قابلیت مقیاسپذیری افقی، امکان استقرار در چند نقطه عملیاتی را دارد و در صورت بروز مشکل برای هر عنصر، نسخههای پشتیبان بهصورت خودکار جایگزین میشوند، تا مدیریت شبکه بدون وقفه ادامه یابد.
افزونگی ارتباطی: تونلهای ارتباطی بین شعب میتوانند روی یک یا چند شبکه زیرساخت (underlay) افزونگی داشته باشند، بهطوری که در صورت قطع هر تونل، ترافیک بهطور خودکار از تونل جایگزین عبور کند. همچنین، سیاستهای توزیع بار و مسیریابی مبتنی بر سطح خدمات (SLA-Based Routing) برای چند تونل ارتباطی بین دو نقطه پشتیبانی میشوند تا دسترسی پایدار و عملکرد بهینه تضمین شود.
این ساختار چندلایه افزونگی، اطمینان میدهد که شبکههای سازمانی با ابریون در هر شرایطی پایدار، مقاوم و همیشه در دسترس باقی بمانند. ابریون با ترکیب هوشمندسازی، خودکارسازی و پایداری در یک راهکار SDWAN بومی، مدیریت شبکههای سازمانی را ساده، قابل اتکا و مقیاسپذیر میکند. نتیجه، شبکهای مدرن است که با نیازهای امروز سازگار شده و برای رشد آینده آماده است.
این قابلیتها در کنار یکدیگر، ابریون را به یک راهکار SDWAN قدرتمند و قابل اتکا برای شبکههای سازمانی تبدیل میکنند. هر مزیت بهصورت عملی برای افزایش کارایی، پایداری و سادگی مدیریت شبکه طراحی شده است.
«ابریون با ارائه یک SDWAN بومی، هوشمند و خودکار، کنترل کامل، پایداری بالا و عملکرد بهینه را به ارمغان میآورد.»
آیساد، مسیریاب نرمافزارمحور بومی برای شبکههای مدرن سازمانی
در بسیاری از سازمانها، نقطه شروع تحول شبکه نه از WAN گسترده، بلکه از «مسیریاب» آغاز میشود. تجهیزی که در نقاط اتصال شبکه قرار دارد و مسئولیت مسیریابی، اتصال به اینترنت، کنترل ترافیک و پایداری ارتباطات را بر عهده دارد. آیساد با نگاهی نو به همین نقطه حیاتی طراحی شده است. آیساد یک Software-Defined Router (ابری روتر) بومی است که بر مبنای جدیدترین استانداردهای ارتباطی شبکههای نسل جدید در قالب یک سامانه واحد، تجربهای ساده، هوشمند و متمرکز از یک مسیریاب امروزی را ارائه میدهد. در آیساد، هر تجهیز نهتنها یک مسیریاب کامل و قدرتمند است، بلکه در صورت نیاز میتواند بهصورت ذاتی قابلیتهای WAN و تونلسازی امن را نیز به شبکه اضافه کند و شعب سازمانی در نقاط جغرافیایی متنوع یا حتی سرویسهای ابری را به یکدیگر متصل نماید.
«آیساد برای سازمانهایی طراحی شده است که بهدنبال یک مسیریاب مدرن، منعطف، قابل مدیریت و سریع هستند.»
مزیتهای کلیدی آیساد شامل (و نه محدود به) موارد زیر است:
آیساد مفهوم سنتی مسیریابهای سختافزاری را به یک رویکرد نرمافزارمحور، منعطف و قابل توسعه تبدیل میکند. در این معماری، لایه کنترل و لایه داده بهصورت هوشمند مدیریت میشوند و کلیه سیاستها از طریق یک لایه مدیریتی یکپارچه تعریف شده و اعمال میشوند. مسیریابهای متعدد موجود در شبکه سازمانی از طریق یک داشبورد مدیریتی واحد قابل مشاهده و کنترل هستند. مزیت مسیریابهای نسل جدید شبکه که به صورت نرمافزارمحور توسعه داده شدهاند شامل موارد زیر است:
انعطافپذیری بالا در تعریف سیاستها: اعمال تمامی تنظیمات مسیریابی، QoS، فایروال و کنترل ترافیک بهصورت نرمافزاری و پویا
کاهش وابستگی به سختافزارهای انحصاری (Vendor Lock-in): امکان اجرا روی پلتفرمهای استاندارد (x86 یا سرورهای عمومی و یا حتی ماشینهای مجازی) و کاهش وابستگی به تجهیزات گرانقیمت و اختصاصی
بهروزرسانی و توسعهپذیری سریعتر: افزودن قابلیتهای جدید، اصلاح آسیبپذیریها یا ارتقای عملکرد تنها از طریق آپدیت نرمافزاری و بدون نیاز به تعویض تجهیز
مقیاسپذیری متناسب با رشد سازمان: امکانپذیر بودن افزایش ظرفیت پردازشی، افزودن لینکهای جدید یا گسترش شعبات بدون بازطراحی کامل زیرساخت
مدیریت متمرکز و سادهتر: کاهش خطای انسانی با تعریف و اعمال سیاستها و تنظیمات از یک لایه مدیریتی واحد روی چندین تجهیز
چابکی در استقرار (Agility): راهاندازی سریع شعب جدید یا جایگزینی تجهیزات معیوب و بدون نیاز به حضور نیروی متخصص در محل
بهینهسازی هزینهها: حذف هزینههای سختافزاری اختصاصی، افزایش طول عمر زیرساخت و امکان استفاده از زیرساختهای ارتباطی عمومی، کاهش هزینه سرمایهای (CapEx) و عملیاتی (OpEx)
آیساد امکان کنترل دقیق و هوشمند مسیر عبور ترافیک را فراهم میکند. مدیر شبکه میتواند تعیین کند هر نوع ترافیک از کدام لینک، رابط یا مسیر عبور کند تا بهترین عملکرد، امنیت و بهرهوری حاصل شود. این قابلیت به سازمانها اجازه میدهد بر اساس اولویت سرویسها، سطح حساسیت دادهها یا سیاستهای امنیتی، تصمیمگیری دقیقی در خصوص نحوه هدایت ترافیک داشته باشند.
پشتیبانی از مسیریابی ایستا و الگوریتمهای متنوع مسیریابی پویا مانند EIGRP، OSPF و BGP
مسیریابی مبتنی بر سیاست برای تفکیک ترافیک سازمانی، اینترنت و سرویسهای خاص
انتخاب مسیر بر اساس نوع سرویس، منبع، مقصد یا پروتکل
امکان استفاده همزمان از چند لینک ارتباطی برای افزایش بهرهوری
آیساد فراتر از یک مسیریاب سازمانی عمل میکند و علاوه بر ارائه تمامی قابلیتهای یک روتر مستقل و کامل، امکان برقراری تونلهای ارتباطی امن و رمزنگاریشده میان نقاط شعب مختلف را حتی بر روی زیرساختهای ارتباطی اشتراکی مانند اینترنت فراهم میسازد. این تونلها میتوانند بین شعب سازمان، مراکز داده، زیرساختهای ابری یا سایر نقاط حضور ایجاد شوند و بستری مطمئن برای تبادل داده فراهم کنند. با این قابلیت، سازمانها میتوانند بدون نیاز به تجهیزات اضافی، ارتباطی یکپارچه، ایمن و پایدار میان سایتهای خود برقرار کرده و در صورت توسعه زیرساخت، بهسادگی شبکه خود را به یک معماری گستردهتر مبتنی بر SDWAN ارتقا دهند.
ایجاد تونلهای رمزنگاریشده بین شعب یا مراکز داده
امکان اتصال امن کاربران راهدور به شبکه سازمانی
پشتیبانی از توسعه به معماری WAN گسترده با اپدیت نرمافزاری
قابلیت تجمیع لینکها برای افزایش پایداری ارتباط
ایجاد تونلهای رمزنگاریشده بین شعب یا مراکز داده
امکان اتصال امن کاربران راهدور به شبکه سازمانی
آیشیلد، راهکار SASE بومی برای اطمینان و امنیت سازمانی
iGate، ارتباطات امن فراتر از شبکه سازمانی